



Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Активная эксплуатация критической уязвимости в движке Drupal, которую злоумышленники демонстрируют в последнее время, вынудила Cloudfare использовать правила Web Application Firewall (WAF), чтобы защитить своих клиентов и заблокировать активность киберпреступников.

Эти правила помогли обезопасить сайты клиентов Cloudfare, которые по каким-то причинам не успели обновить CMS, устранив серьезную брешь.

Это позволило компании избежать необходимости уведомления каждого клиента о вышедших патчах. К чести компании, ей удалось идентифицировать тип уязвимости в течение 15 минут, после чего появилась возможность создать правила блокировки эксплойта еще до того, как начались реальные атаки.

В ходе анализа патча представители Cloudfare выяснили, что потенциальный эксплойт будет основан на десериализации, которую можно использовать с помощью специально созданных вредоносных сериализованных Object.

Самый плохой нюанс заключается в том, что злоумышленник может использовать CVE-2019-6340, не проходя процесс аутентификации. В итоге он сможет изменять и удалять данные в системе.

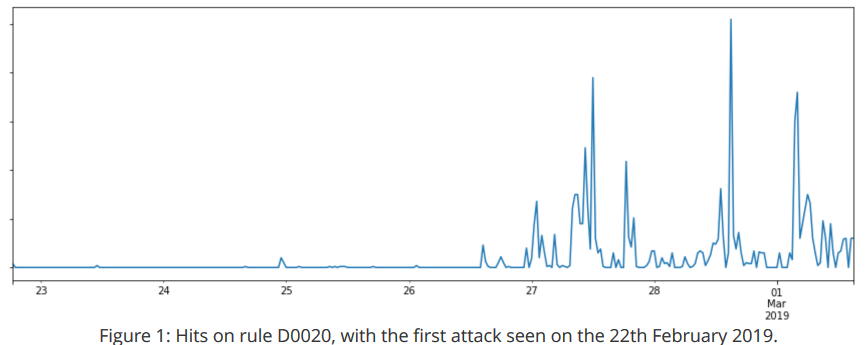
Позже команда Cloudfare создала WAF-правило под именем D0020, которое оказалось крайне эффективным по части автоматической блокировки действий злоумышленников. Эксперты предоставили инфографику, на которой отражена активность киберпреступников.

Напомним, что лидерство по наибольшему проценту взломанных систем держит движок WordPress. Такой информацией поделились специалисты компании Sucuri, которая занималась расследованием взлома ресурсов.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru