



Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Активная эксплуатация критической уязвимости в движке Drupal, которую злоумышленники демонстрируют в последнее время, вынудила Cloudfare использовать правила Web Application Firewall (WAF), чтобы защитить своих клиентов и заблокировать активность киберпреступников.

Эти правила помогли обезопасить сайты клиентов Cloudfare, которые по каким-то причинам не успели обновить CMS, устранив серьезную брешь.

Это позволило компании избежать необходимости уведомления каждого клиента о вышедших патчах. К чести компании, ей удалось идентифицировать тип уязвимости в течение 15 минут, после чего появилась возможность создать правила блокировки эксплойта еще до того, как начались реальные атаки.

В ходе анализа патча представители Cloudfare выяснили, что потенциальный эксплойт будет основан на десериализации, которую можно использовать с помощью специально созданных вредоносных сериализованных Object.

Самый плохой нюанс заключается в том, что злоумышленник может использовать CVE-2019-6340, не проходя процесс аутентификации. В итоге он сможет изменять и удалять данные в системе.

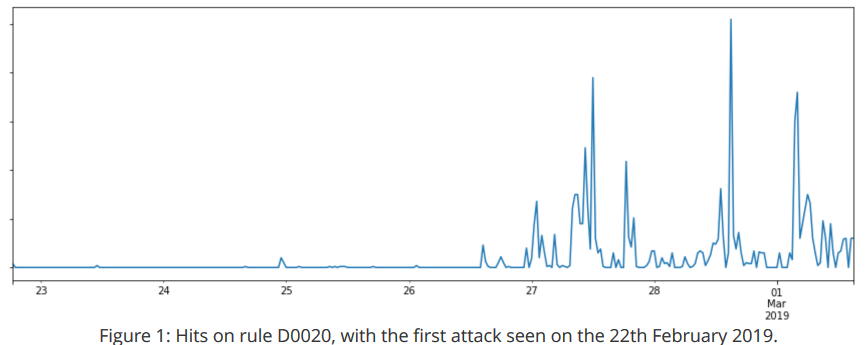
Позже команда Cloudfare создала WAF-правило под именем D0020, которое оказалось крайне эффективным по части автоматической блокировки действий злоумышленников. Эксперты предоставили инфографику, на которой отражена активность киберпреступников.

Напомним, что лидерство по наибольшему проценту взломанных систем держит движок WordPress. Такой информацией поделились специалисты компании Sucuri, которая занималась расследованием взлома ресурсов.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru