



Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Киберпреступники быстро подхватили ажиотаж вокруг темы выхода Великобритании из Европейского союза (BREXIT). В тот же день, когда премьер-министр Тереза Мэй продемонстрировала драфт соглашения, была зафиксирована массовая рассылка вредоносных писем, темой которых был BREXIT.

Об этом сообщили аналитики Accenture, которые полагают, что за этой вредоносной кампанией стоят «российские хакеры», известные под именем Fancy Bear.

«Как только Тереза Мэй объявила о BREXIT, были зафиксированы вредоносные рассылки, инициированные SNAKEMACKEREL [так в компании называют Fancy Bear — прим. ред.]. В рассылаемых письмах содержался вредонос Zekapab, также известный как Zebrocy», — говорится в опубликованном Accenture отчете.

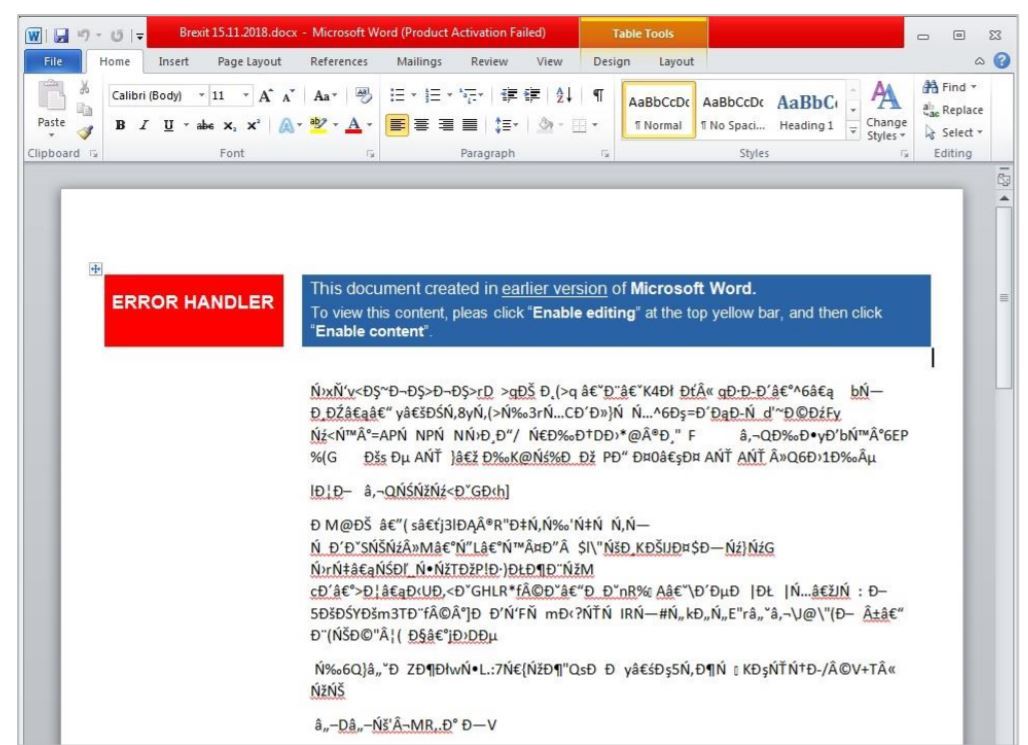
Zebrocy представляет собой бэкдор. Как отметили в Accenture, рассылка вредоносных документов была зафиксирована 15 ноября. Загрузка вредоносного контента осуществлялась из внешнего источника, при этом использовался компонент settings.xml.rels, встроенный в файлы DOCX.

Загружаемый из внешнего источника компонент содержал функцию под названием AutoClose() и два пейлоада, встроенных с помощью Base64. Проанализировав IP-адрес (109.248.148.42), который участвовал в атаках, эксперты обнаружили два разных компонента .dotm: attachedTemplate.dotm и templates.dotm. Оба компонента содержали макрокод VBA.

«Анализ двух бинарников показал, что они написаны на Delphi», — пишут в отчете эксперты.

Вредоносная программа собирает информацию о системе, фиксирует список запущенных процессов и отправляет это все на командный сервер C&C. В ответ сервер отправляет вредоносную составляющую второго уровня.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru