


За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

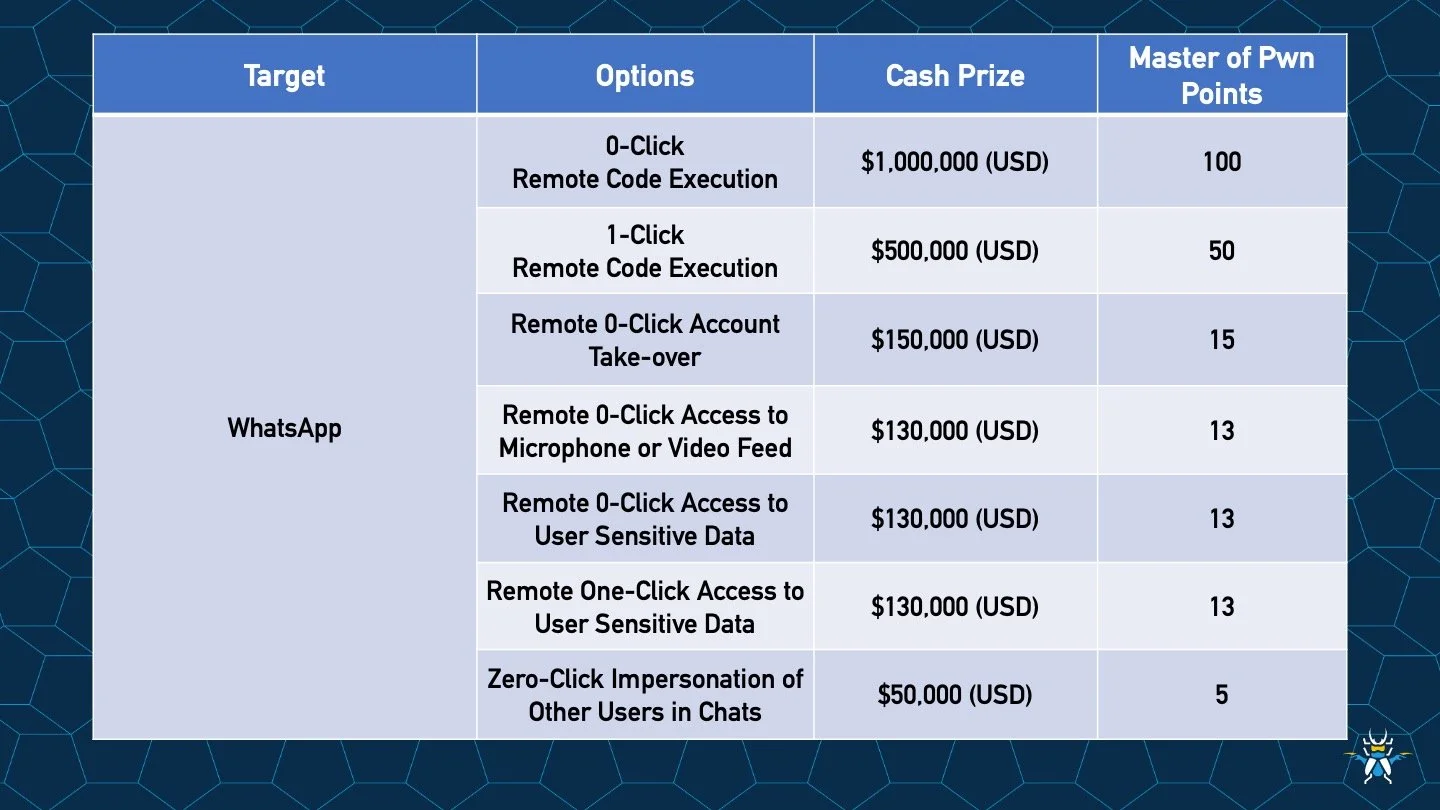
Этой осенью у исследователей в области кибербезопасности появился мощнейший стимул проверить WhatsApp* на прочность. Организаторы хакерского конкурса Pwn2Own объявили о награде в 1 миллион долларов за уязвимость в WhatsApp, которая позволяет удалённо выполнить код без каких-либо действий со стороны пользователя — так называемый zero-click RCE-эксплойт.

Это — самая крупная награда в истории Pwn2Own, и её удалось обеспечить благодаря партнёрству с компанией Meta (признана экстремистской и запрещена в России), которая владеет мессенджером и в этом году выступает соорганизатором конкурса.

Соревнование пройдёт с 21 по 24 октября 2025 года в офисе Zero Day Initiative (ZDI) в городе Корк (Ирландия).

«Мы ввели категорию WhatsApp в прошлом году, но никто не рискнул. Может, теперь, когда в сумме два ноля с запятыми, мотивации станет больше», — иронично комментируют организаторы.

Миллион выплачивается строго за эксплойт без клика, с помощью которой можно захватить контроль над устройством через WhatsApp. Очевидно, что Meta (признана экстремистской и запрещена в России) заинтересована в усилении безопасности мессенджера: им пользуются более трёх миллиардов человек по всему миру, и это лакомый кусок для злоумышленников.


Конкурс, как и обычно, охватывает и другие устройства. В этом году в программе восемь категорий, включая:

  • iPhone 16 Pro и Samsung Galaxy S24 — призы от $50 000 до $300 000;
  • Атаки через USB — новый вектор, теперь можно демонстрировать уязвимости с физическим доступом;
  • SOHO Smashup — за взлом двух устройств для малого бизнеса за 30 минут можно получить $100 000;
  • Умный дом, принтеры, NAS-хранилища, камеры и носимая электроника, включая очки Meta Ray-Ban и гарнитуры Quest 3/3S.

В списке спонсоров — компании Synology, QNAP, Brother, Canon, HP и другие.

В прошлом году участникам удалось заработать $1 066 625 за более чем 70 уникальных уязвимостей, и в этом году планка, похоже, поднимется ещё выше.

* принадлежит корпорации Meta, признанной экстремистской и запрещённой в России

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru