


Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

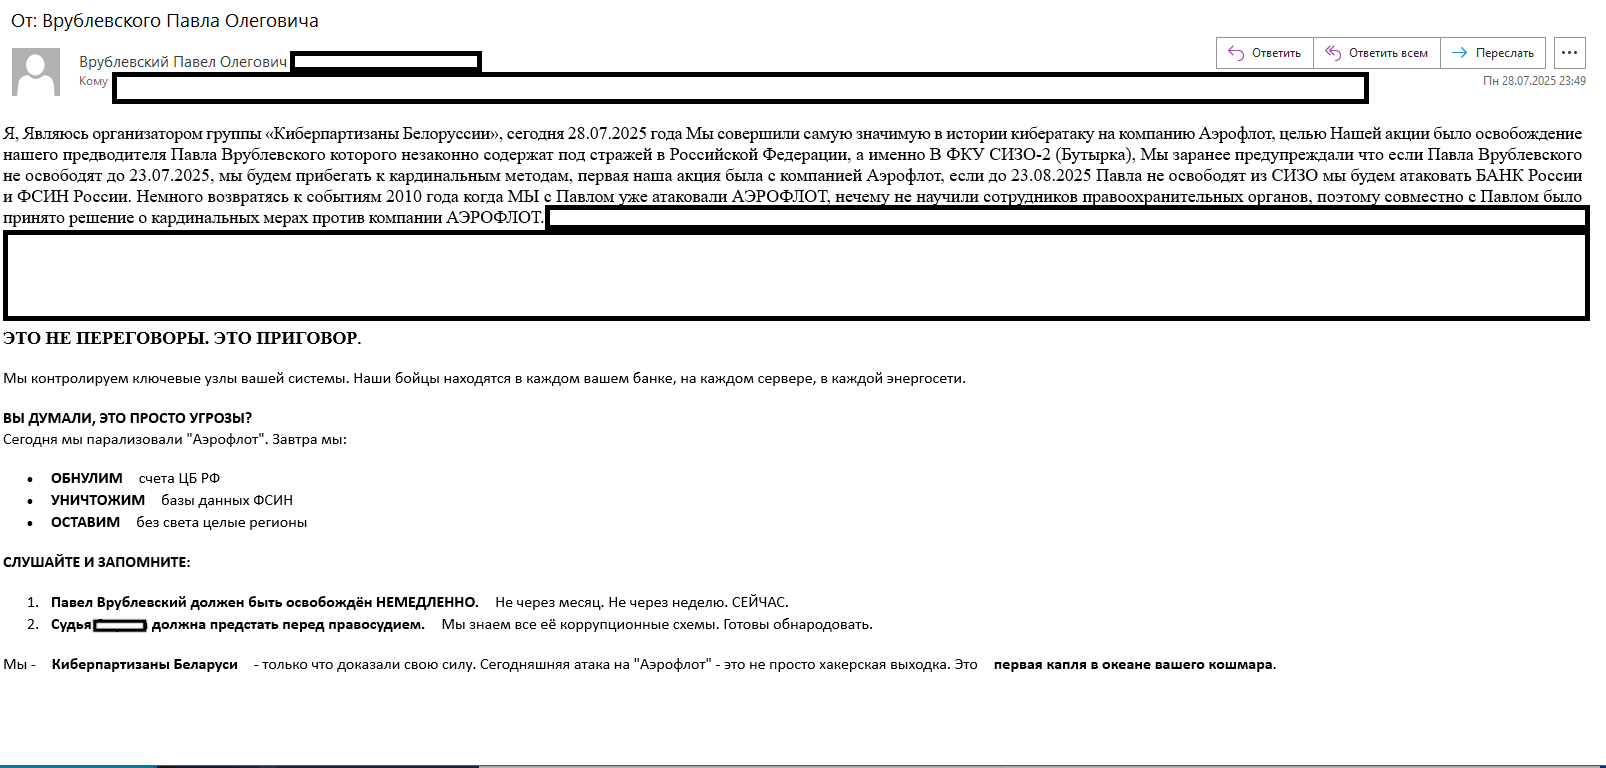
Компания F6 сообщила о массовой рассылке электронных писем от имени якобы группы Belarusian Cyber-Partisans. Письма получили компании из разных сфер — промышленности, ИТ, розничной торговли, туризма, строительства и банковского сектора. В письмах содержится требование освободить из СИЗО основателя Chronopay Павла Врублевского.

Напомним, Belarusian Cyber-Partisans вместе с группировкой Silent Crow взяли на себя ответственность за масштабную кибератаку на «Аэрофлот» 28 июля.

Сообщение подписано якобы самим Павлом Врублевским — основателем Chronopay, ранее осуждённым за организацию DDoS-атак на конкурентов. В 2022 году он был арестован по обвинению в мошенничестве в крупном размере и с тех пор находится в следственном изоляторе.

В письме выдвигается ультиматум: освободить Врублевского до 23 августа, в противном случае злоумышленники угрожают атаками на Банк России и ФСИН.

Как отмечают специалисты F6, мимикрия под хакерские группировки — как преступные, так и хактивистские — используется достаточно часто. Весной 2025 года, например, была зафиксирована фишинговая рассылка от имени якобы проукраинской группировки BO Team. Тогда злоумышленники утверждали, что получили контроль над инфраструктурой компаний и требовали выкуп в размере 2 тыс. долларов.

Скриншот письма от имени Belarusian Cyber-Partisans

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru