



FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

FireEye связала активность TRITON с московским ЦНИИХМ

Специалисты компании FireEye связали активность киберпреступной группировки TEMP.Veles, которая стоит за атаками вредоноса TRITON, с российской научно-исследовательской организацией Центральный научно-исследовательский институт химии и механики (ЦНИИХМ). Располагающийся в Москве ЦНИИХМ спонсируется российским государством.

Исследователям удалось выйти на цепочку разработки вредоносной программы, они проанализировали множество версий вредоноса, некоторые из которых использовались TEMP.Veles во время атак TRITON.

Исследование этой активности вывело экспертов на Россию, ЦНИИХМ и конкретного человека в Москве. Онлайн-активность этого человека показывает его связь с ЦНИИХМ. IP-адрес, принадлежащий ЦНИИХМ, использовался TEMP.Veles для множества задач. Среди них был мониторинг охвата вредоноса TRITON, разведка в Сети и вредоносная активность, связанная с атаками TRITON.

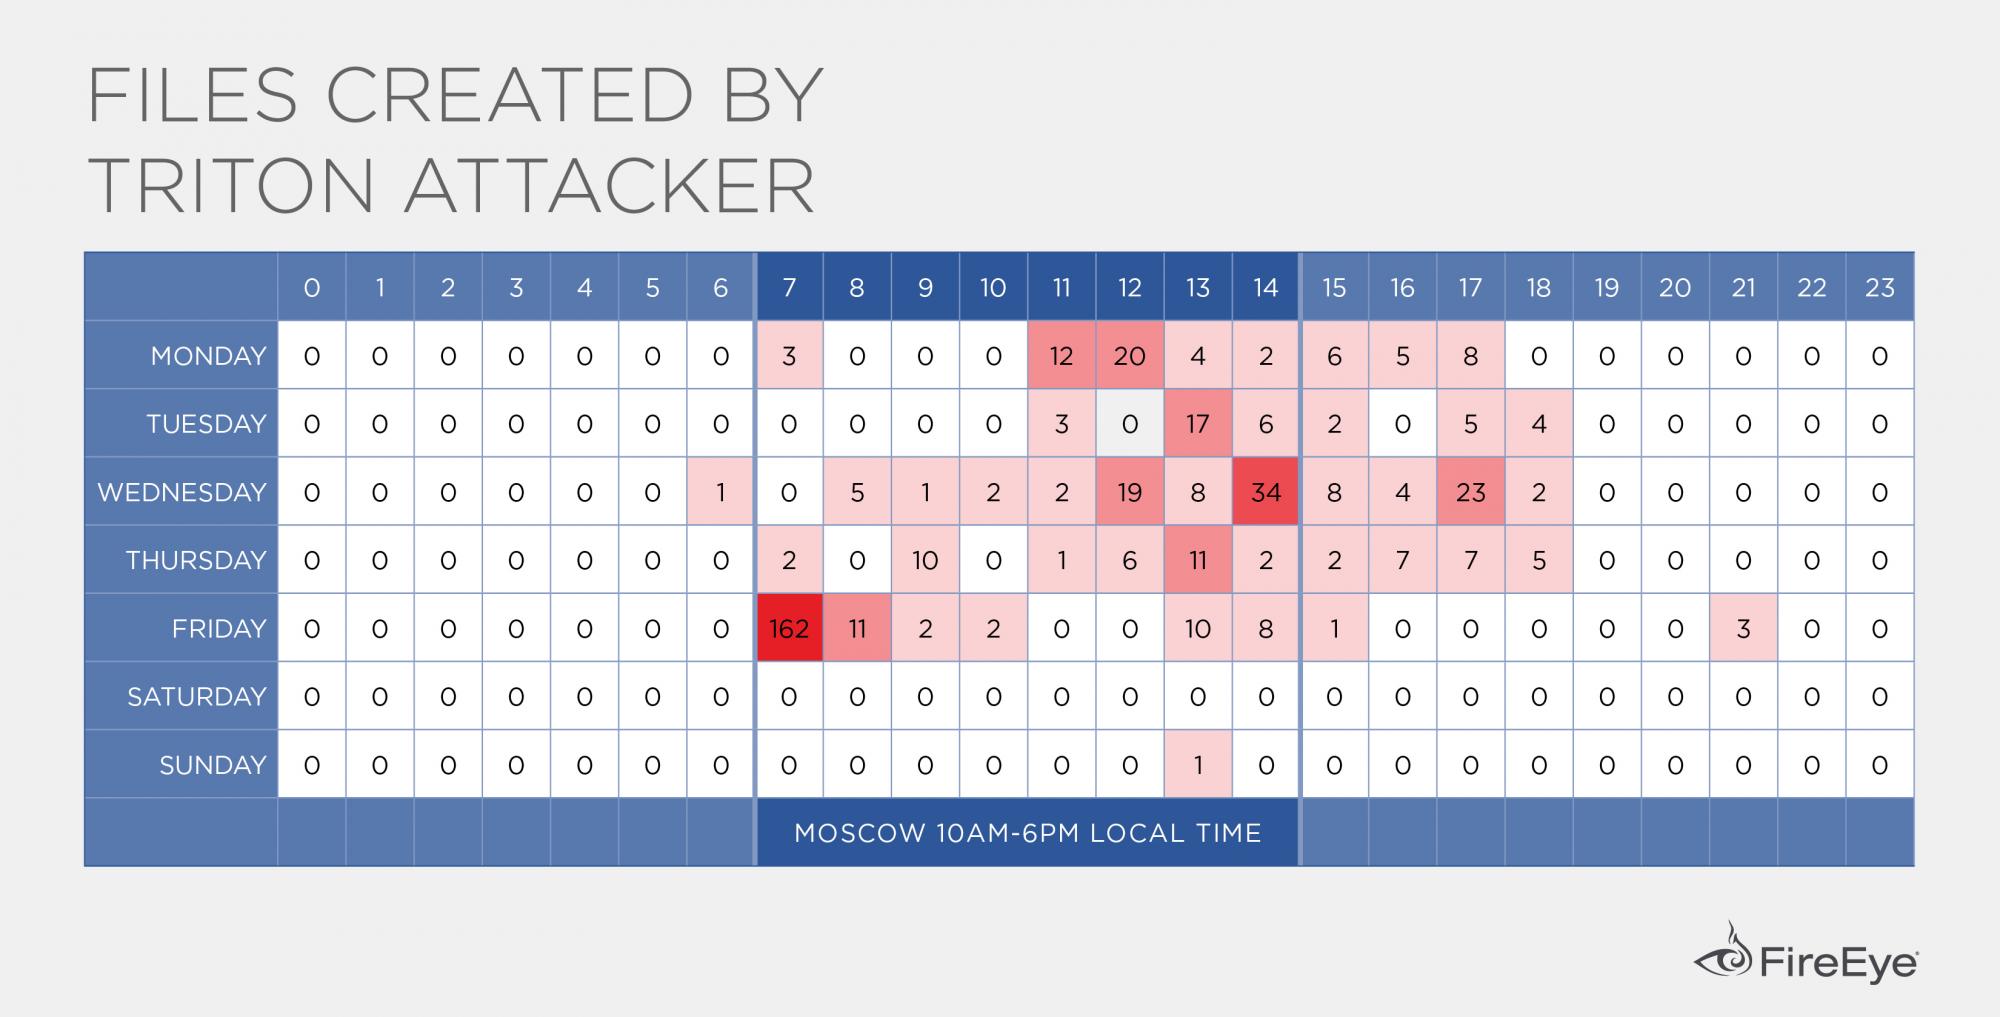
Паттерны поведения, присущие TEMP.Veles, согласуются с часовым поясом Москвы. В FireEye убеждены, что у ЦНИИХМ есть достаточные знания и специалисты для создания TRITON и проведения операций TEMP.Veles.

Напомним, что неделю назад эксперты компании FireEye предупредили о новом семействе вредоносных программ TRITON, предназначенном для целенаправленных атак на АСУ ТП. Специалисты полагают, что злоумышленники используют TRITON с целью причинить физический ущерб и прервать выполнение операций.

TRITON представляет собой фреймворк, созданный для взаимодействия с контроллерами автоматизированных систем безопасности Triconex Safety Instrumented System (SIS). Активность этого вредоноса представляет угрозу национального уровня.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru