



Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

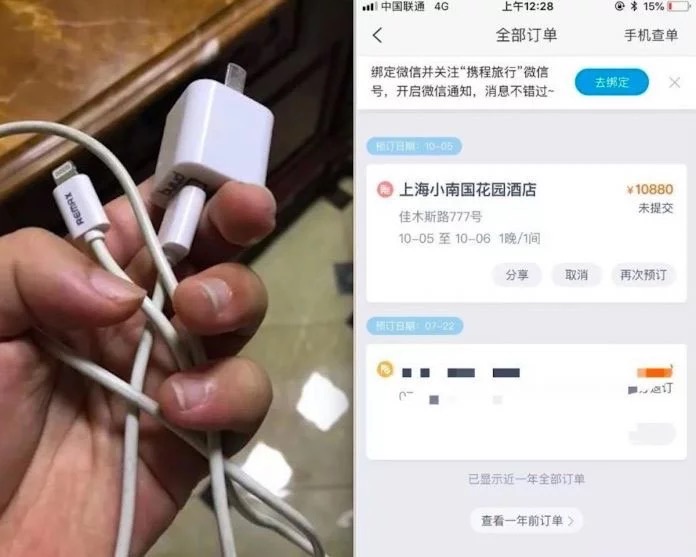
Владелица iPhone из Китая пожаловалась на то, что устройство «живет своей жизнью» после подключения к зарядному кабелю. Согласно мисс Ян, она подключила смартфон к зарядному устройству и положила его на стол. Лишь потом владелица устройства обнаружила, что iPhone самостоятельно открыл приложение Ctrip (онлайн-турагент).

В итоге iPhone сам умудрился забронировать президентский номер в одном из отелей Шанхая. Эта операция стоила 10 880 юаней ($1 571,71). Смартфон даже открыл приложение WeChat в попытке заплатить за бронирование.

К счастью, мисс Ян успела выдернуть кабель зарядки до того, как операция была завершена. Помимо этого, телефон также переключился с 4G на 2G.

После этого Ян совершала еще несколько попыток подключить смартфон к зарядному устройству, однако результат был одним — iPhone пытался купить билет на поезд в WeChat.

Владелица заверила, что ее устройство не приходило процедуру джейлбрейка, однако основные вопросы вызвало само зарядное устройство, которое было произведено третьими лицами.

Эксперты часто предупреждают об опасности использования неоригинальных зарядных устройств. Например, журналист Дэвид Джуирц обеспокоен потенциальной угрозой, с которой могут столкнуться пользователи современных MacBook Pro. Эксперт считает, что использование USB Type-C может являться еще одним вектором атаки злоумышленников. Следовательно, все устройства класса MacBook Pro, производимые с конца 2016 года, потенциально уязвимы.

Джуирц ссылается на фейковые зарядные устройства, которые были обнаружены еще в 2013 году. В прошлом году эксперт писал о том, как зарядные устройства могут следить за пользователями. Также Джуирц отметил опасность воспламенения и даже взрывов устройств, которые будут заряжаться с помощью стороннего кабеля.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru