



Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

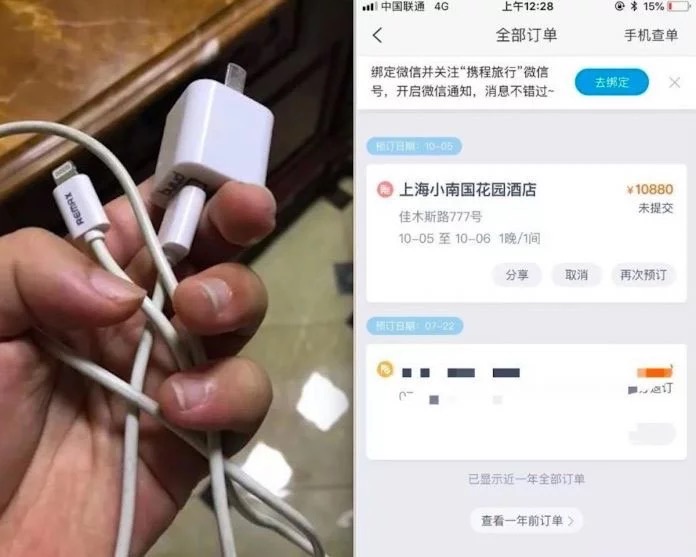
Владелица iPhone из Китая пожаловалась на то, что устройство «живет своей жизнью» после подключения к зарядному кабелю. Согласно мисс Ян, она подключила смартфон к зарядному устройству и положила его на стол. Лишь потом владелица устройства обнаружила, что iPhone самостоятельно открыл приложение Ctrip (онлайн-турагент).

В итоге iPhone сам умудрился забронировать президентский номер в одном из отелей Шанхая. Эта операция стоила 10 880 юаней ($1 571,71). Смартфон даже открыл приложение WeChat в попытке заплатить за бронирование.

К счастью, мисс Ян успела выдернуть кабель зарядки до того, как операция была завершена. Помимо этого, телефон также переключился с 4G на 2G.

После этого Ян совершала еще несколько попыток подключить смартфон к зарядному устройству, однако результат был одним — iPhone пытался купить билет на поезд в WeChat.

Владелица заверила, что ее устройство не приходило процедуру джейлбрейка, однако основные вопросы вызвало само зарядное устройство, которое было произведено третьими лицами.

Эксперты часто предупреждают об опасности использования неоригинальных зарядных устройств. Например, журналист Дэвид Джуирц обеспокоен потенциальной угрозой, с которой могут столкнуться пользователи современных MacBook Pro. Эксперт считает, что использование USB Type-C может являться еще одним вектором атаки злоумышленников. Следовательно, все устройства класса MacBook Pro, производимые с конца 2016 года, потенциально уязвимы.

Джуирц ссылается на фейковые зарядные устройства, которые были обнаружены еще в 2013 году. В прошлом году эксперт писал о том, как зарядные устройства могут следить за пользователями. Также Джуирц отметил опасность воспламенения и даже взрывов устройств, которые будут заряжаться с помощью стороннего кабеля.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru