



Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

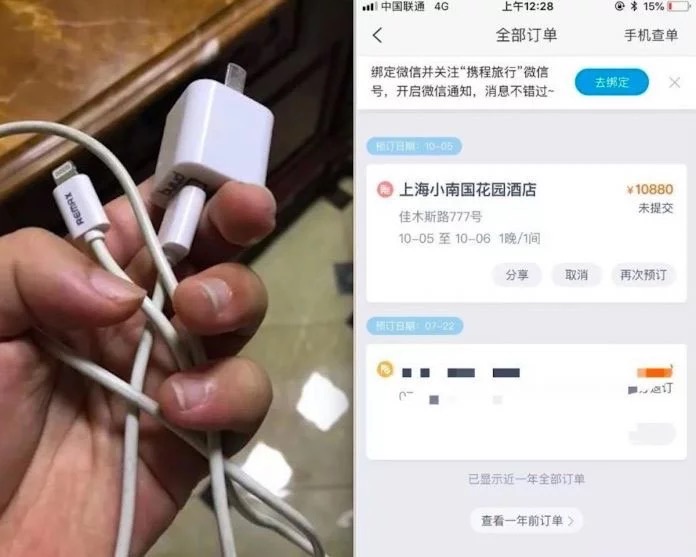
Владелица iPhone из Китая пожаловалась на то, что устройство «живет своей жизнью» после подключения к зарядному кабелю. Согласно мисс Ян, она подключила смартфон к зарядному устройству и положила его на стол. Лишь потом владелица устройства обнаружила, что iPhone самостоятельно открыл приложение Ctrip (онлайн-турагент).

В итоге iPhone сам умудрился забронировать президентский номер в одном из отелей Шанхая. Эта операция стоила 10 880 юаней ($1 571,71). Смартфон даже открыл приложение WeChat в попытке заплатить за бронирование.

К счастью, мисс Ян успела выдернуть кабель зарядки до того, как операция была завершена. Помимо этого, телефон также переключился с 4G на 2G.

После этого Ян совершала еще несколько попыток подключить смартфон к зарядному устройству, однако результат был одним — iPhone пытался купить билет на поезд в WeChat.

Владелица заверила, что ее устройство не приходило процедуру джейлбрейка, однако основные вопросы вызвало само зарядное устройство, которое было произведено третьими лицами.

Эксперты часто предупреждают об опасности использования неоригинальных зарядных устройств. Например, журналист Дэвид Джуирц обеспокоен потенциальной угрозой, с которой могут столкнуться пользователи современных MacBook Pro. Эксперт считает, что использование USB Type-C может являться еще одним вектором атаки злоумышленников. Следовательно, все устройства класса MacBook Pro, производимые с конца 2016 года, потенциально уязвимы.

Джуирц ссылается на фейковые зарядные устройства, которые были обнаружены еще в 2013 году. В прошлом году эксперт писал о том, как зарядные устройства могут следить за пользователями. Также Джуирц отметил опасность воспламенения и даже взрывов устройств, которые будут заряжаться с помощью стороннего кабеля.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru