



Эксплойт для браузера Tor слили через Twitter

Эксплойт для браузера Tor слили через Twitter

Эксплойт для браузера Tor слили через Twitter

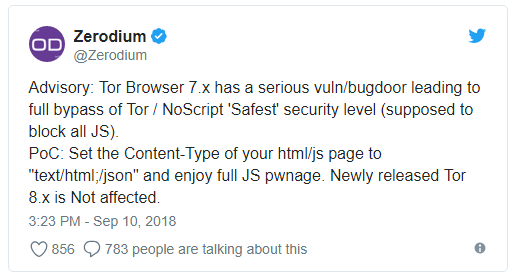
Вчера в Twitter была опубликована информация о наличии эксплойта для уязвимости в браузере Tor, что вызвало волну обсуждений в среде специалистов в области безопасности. Детали PoC-кода были раскрыты по причине наличия патча, который устраняет эту проблему безопасности.

Эксплойт был актуален для версии Tor Browser 7.x. Сама уязвимость находилась в аддоне NoScript — очень популярном расширении, которое помогает пользователям блокировать нежелательные компоненты JavaScript, Flash, Java или Silverlight на страницах веб-сайтов.

Принцип работы эксплойта заключался в установке Content-Type злонамеренной страницы HTML/JS в качестве «text/html/json». Этот способ позволял нивелировать работу NoScript и разрешить выполнять JavaScript-код.

Это могло сработать в том случае, когда пользователь настроил NoScript на блокировку всего JavaScript, выбрав в настройках уровень «Safest».

К счастью, выпущенный на днях Tor Browser 8 работает на новом движке Firefox Quantum, этот недостаток безопасности не распространяется на новую версию браузера. Разработчики NoScript также постарались и переписали свое расширение, устранив уязвимость.

Пользователям повезло, что в браузере Tor механизм обновления по умолчанию полностью автоматизирован. Для патчинга не потребуется никаких дополнительных действий. Однако быть в курсе данной бреши все равно не помешает.

Вчера мы писали, что разработчики Tor Project представили первую в истории версию браузера Tor для мобильной операционной системы Android. В настоящее время приложение Tor Browser доступно в официальном магазине Google Play Store, однако оно пока находится в стадии альфа-версии, так что не исключены ошибки и баги.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru