



Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Специалисты «Лаборатории Касперского» наткнулись на новую форму вредоносной программы, которая может инфицировать компьютер пользователя либо вымогателем, либо вредоносным майнером (зависит от конфигурации компьютера). Зловред получил имя Rakhni.

Исследователи уточняют, что первые образцы семейства Trojan-Ransom.Win32.Rakhni были впервые обнаружены в 2013 году.

Теперь же злоумышленники решили добавить к возможностям Rakhni вредоносный криптомайнинг. Попав в систему, новые варианты Rakhni принимают решение, чем заразить пользователя, исходя из конфигурации его компьютера.

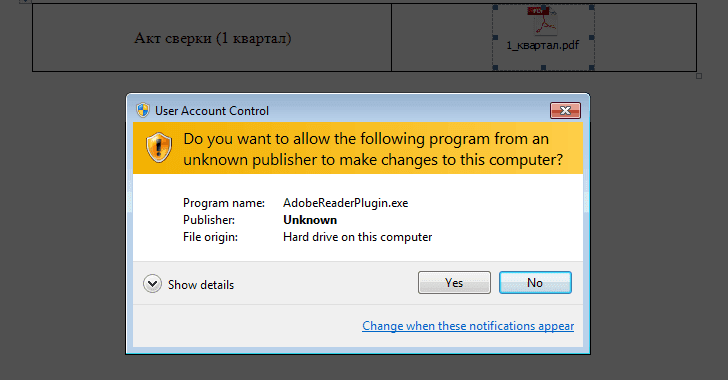
Rakhni распространяется с помощью целевого фишинга, электронные письма содержат прикрепленный файл документа Word. В документах находится значок PDF, если на него нажать, запуститься вредоносный исполняемый файл.

В процессе выполнения вредоносная составляющая отобразит пользователя сообщение об ошибке, тем временем параллельно будут выполняться проверки на установленные антивирусные программы и песочницы.

Если вредонос понимает, что систему можно заразить, он выбирает между вредоносным майнером и вымогателем.

Rakhni будет проверять наличие папки %AppData%\Bitcoin, если она существует, вредоносная программа установит шифровальщик. Если же директории нет, а компьютер располагает двумя и более логическими процессорами, зловред загрузит майнер криптовалюты.

Rakhni располагает сертификатом, то есть каждый исполняемый файл подписан. Эти поддельные сертификаты якобы были выпущены Microsoft и Adobe. Эксперты также заметили, что вредоносная программа использует CertMgr.exe для установки поддельных сертификатов.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru