



На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

Исследователи обнаружили новую вредоносную кампанию, распространяющую программу ClipboardWalletHijacker, которая перехватывает информацию в буфере обмена. На данный момент этот вредонос заразил уже более 300 000 компьютеров.

Новую вредоносную кампанию обнаружили специалисты Qihoo 360, большинство жертв этой кибератаки проживают в Китае.

«Центр кибербезопасности 360 зафиксировал новую вредоносную кампанию, распространяющую программу для захвата содержимого буфера обмена — ClipboardWalletHijacker. Зловред отслеживает активность буфера обмена, чтобы определить, содержит ли он адрес учетной записи Bitcoin или Ethereum», — говорится в опубликованном компанией отчете.

«При обнаружении такого адреса вредонос меняет его на собственный, что позволяет перенаправить перевод средств туда. Более 300 000 компьютеров были поражены этим образцом вредоносной программы».

Тактика ClipboardWalletHijacker далеко не нова, стоит вспомнить хотя бы вредоносную программу Evrial, которая также подменяла биткойн-адреса в буфере обмена Windows.

Эксперты отметили несколько адресов, которые ClipboardWalletHijacker подставляет вместо легитимных, пользовательских:

  • BTC: 1FoSfmjZJFqFSsD2cGXuccM9QMMa28Wrn1
  • BTC: 19gdjoWaE8i9XPbWoDbixev99MvvXUSNZL
  • ETH: 0x004D3416DA40338fAf9E772388A93fAF5059bFd5

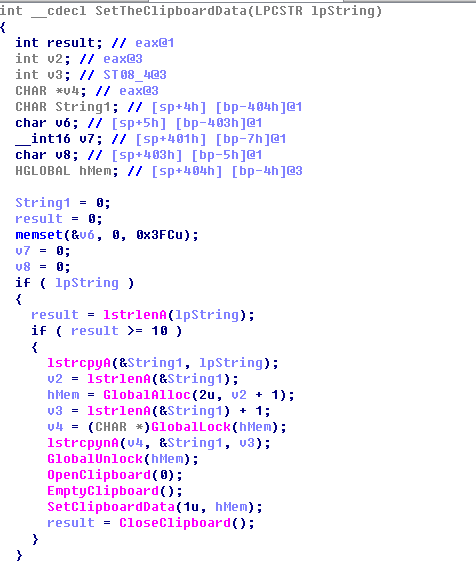
Также специалисты поделились куском кода, который отвечает за подмену адреса кошелька Ethereum:

По указанным ниже ссылкам можно просмотреть баланс адресов, принадлежащих киберпреступникам:

Злоумышленники похитили в общей сложности 0,12434321 BTC — где-то 800 долларов США.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru