



На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

Исследователи обнаружили новую вредоносную кампанию, распространяющую программу ClipboardWalletHijacker, которая перехватывает информацию в буфере обмена. На данный момент этот вредонос заразил уже более 300 000 компьютеров.

Новую вредоносную кампанию обнаружили специалисты Qihoo 360, большинство жертв этой кибератаки проживают в Китае.

«Центр кибербезопасности 360 зафиксировал новую вредоносную кампанию, распространяющую программу для захвата содержимого буфера обмена — ClipboardWalletHijacker. Зловред отслеживает активность буфера обмена, чтобы определить, содержит ли он адрес учетной записи Bitcoin или Ethereum», — говорится в опубликованном компанией отчете.

«При обнаружении такого адреса вредонос меняет его на собственный, что позволяет перенаправить перевод средств туда. Более 300 000 компьютеров были поражены этим образцом вредоносной программы».

Тактика ClipboardWalletHijacker далеко не нова, стоит вспомнить хотя бы вредоносную программу Evrial, которая также подменяла биткойн-адреса в буфере обмена Windows.

Эксперты отметили несколько адресов, которые ClipboardWalletHijacker подставляет вместо легитимных, пользовательских:

  • BTC: 1FoSfmjZJFqFSsD2cGXuccM9QMMa28Wrn1
  • BTC: 19gdjoWaE8i9XPbWoDbixev99MvvXUSNZL
  • ETH: 0x004D3416DA40338fAf9E772388A93fAF5059bFd5

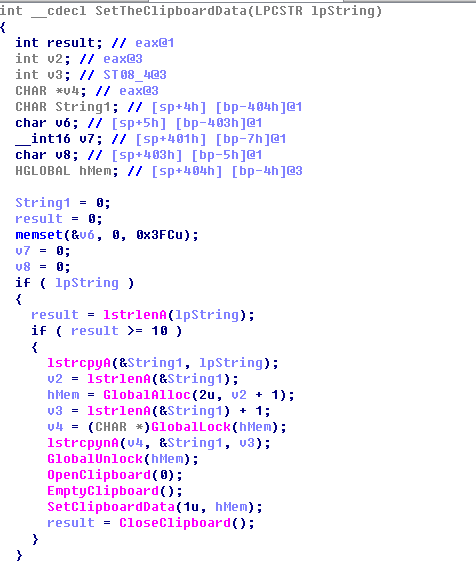
Также специалисты поделились куском кода, который отвечает за подмену адреса кошелька Ethereum:

По указанным ниже ссылкам можно просмотреть баланс адресов, принадлежащих киберпреступникам:

Злоумышленники похитили в общей сложности 0,12434321 BTC — где-то 800 долларов США.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru