


Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Специалисты G DATA проанализировали новый вредоносный вариант майнера XMRig, объявившийся минувшей весной на фоне роста курса монеро. Заражения были обнаружены в Китае, Бельгии, Греции и России.

Обновленный зловред проникает на Windows-машины поэтапно, используя предустановленные в системе скрипты и бинарники (LOLBAS) для запуска полезной нагрузки, закрепления и ухода от обнаружения.

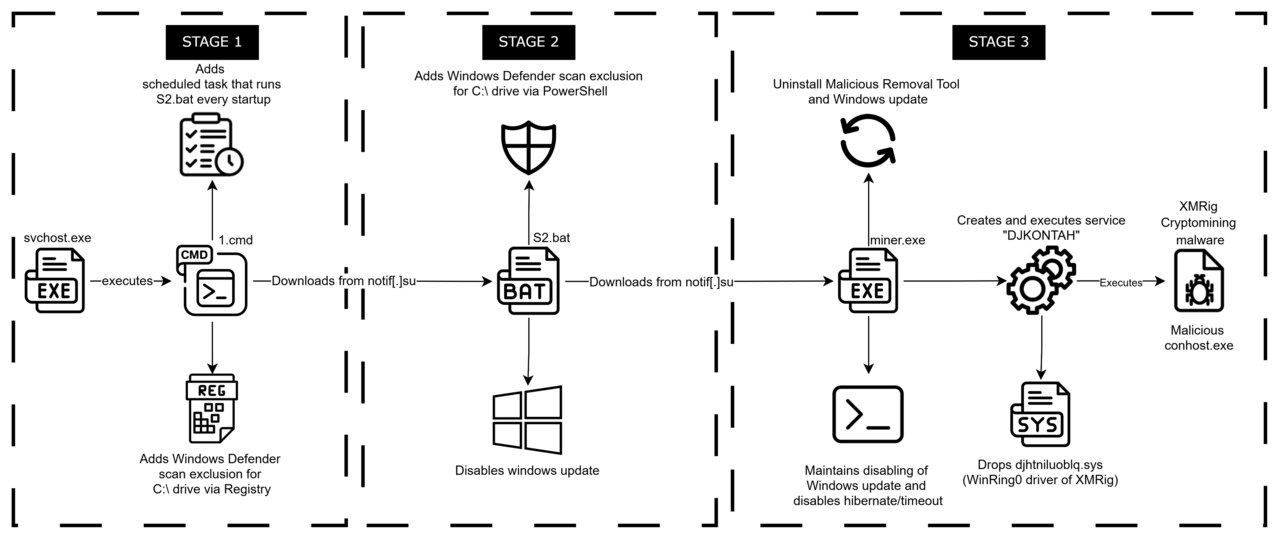
Определить первичный вектор заражения аналитикам не удалось. Вредоносную цепочку запускает svchost.exe, порождающий cmd-процесс для выполнения пакетного скрипта, именуемого 1.cmd.

Этот сценарий проверяет наличие контрольного файла check.txt в папке %APPDATA%\Temp во избежание повторного заражения, изменяет настройки Microsoft Defender, чтобы исключить сканирование корня пути C:\, а затем загружает другой скрипт, S2.bat, из домена notif[.]su и скрытно запускает его на исполнение с помощью PowerShell.

Сценарий S2.bat прежде всего отключает Windows-сервисы, способные помешать дальнейшему развертыванию зловреда (службы обновлений, BITS, TrustedInstaller). Он также загружает с того же сайта XMRig (miner.exe), который при установке создает новый ключ реестра на быстрый запуск и дропает легитимный драйвер WinRing0 для повышения прав в системе.

Как оказалось, все задействованные в атаке скрипты не обфусцированы. Обнаруженные в кодах комментарии свидетельствуют о том, что их создал ИИ-кодер либо неумелый вирусописатель; несмотря на это, на момент обнаружения все файлы плохо детектились на VirusTotal.

По данным G DATA, к маю поток обновлений для зловреда-криптоджекера иссяк. Спустя пару недель используемый им сайт notif[.]su был заблокирован.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru