



Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Специалисты пророчат скорое пополнение числа легитимных файлов в Windows, которые могут использоваться в киберпреступных целях. В частности, эксперты отмечают потенциальную угрозу исполняемых файлов Microsoft Outlook и Access, а также бинарников Microsoft Office.

Такие файлы называются LOLBAS — Living-off-the-Land Binaries and Scripts. Проблема в том, что эти родные для Windows файлы можно использовать для загрузки и запуска пейлоадов, не вызывая при этом срабатывания защитных механизмов.

На посвящённой LOLBAS странице перечислены более 150 бинарников, библиотек и скриптов, связанных с Windows. Все они в той или иной степени могут выполнять задачи злоумышленников.

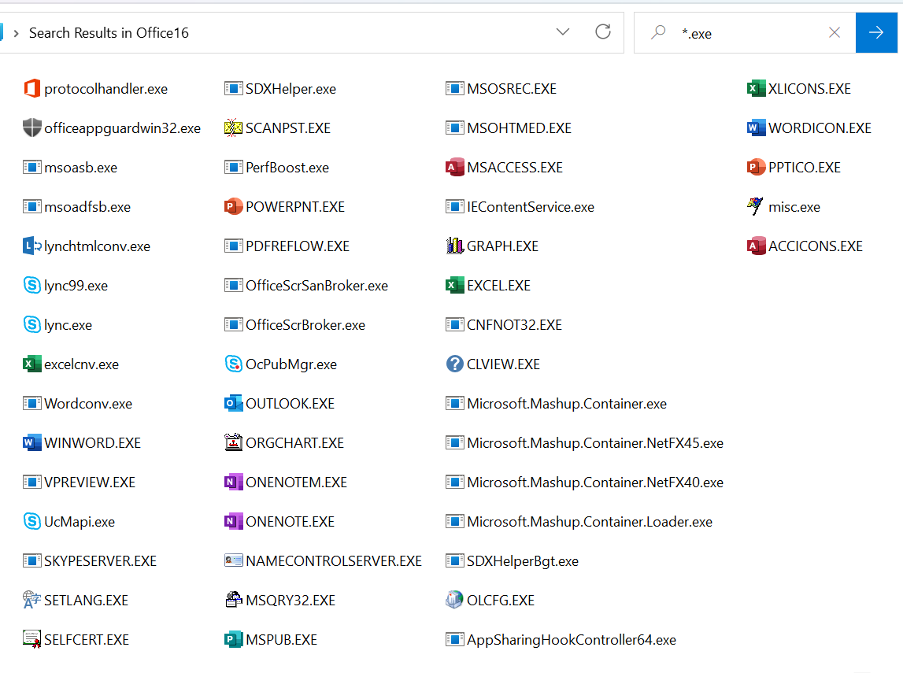
Нир Чако, один из исследователей в Pentera, недавно заинтересовался поиском новых LOLBAS, а именно — пакетом Microsoft Office:


Он протестировал все исполняемые файлы и выделил три: MsoHtmEd.exe, MSPub.exe и ProtocolHandler.exe. По словам Чако, они могут использоваться для загрузки сторонних файлов, а значит, полностью попадают под определение LOLBAS.

Специалист поделился с изданием BleepingComputer видеороликом, в котором демонстрируется GET-запрос от MsoHtmEd, пытающийся загрузить тестовый файл:


«Используя такой автоматизированный метод, мы смогли выявить ещё шесть загрузчиков! В общей сложности — девять! Это, по сути, прирост в 30% к списку LOLBAS», — объясняет сам Чако.

Позже стало понятно, что Pentera нашла 11 новых файлов с функциональностью, позволяющей загрузить и запустить сторонний файл. Вот они:

LOLBAS Функциональность Статус в проекте LOLBAS
ProtocolHandler Скачивание Принято
MSPub Скачивание Принято
MsoHtmEd Скачивание, Выполнение Принято
PresentationHost Скачивание Принято
ConfigSecurityPolicy Скачивание Принято
InstallUtil Скачивание Принято
MSHta Скачивание Принято
Outlook Скачивание Отправлен запрос
MSAccess Скачивание Отправлен запрос
Sftp Выполнение Отправлен запрос
Scp Выполнение Отправлен запрос
Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru