


Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Вредонос GhostEngine, распространяемый в рамках кампании с кодовым именем REF4578, загружает уязвимые драйверы ядра для отключения EDR-защиты Windows и установки майнера XMRig. Способ взлома серверов и количество жертв неизвестны.

В Elastic Security Labs изучили цепочку заражения и отметили чрезмерную сложность развертывания зловреда и обеспечения его постоянного присутствия в системе. Связанный с REF4578 монеро-кошелек, который удалось выявить, за три месяца суммарно собрал $60,7 и до сих пор активен.

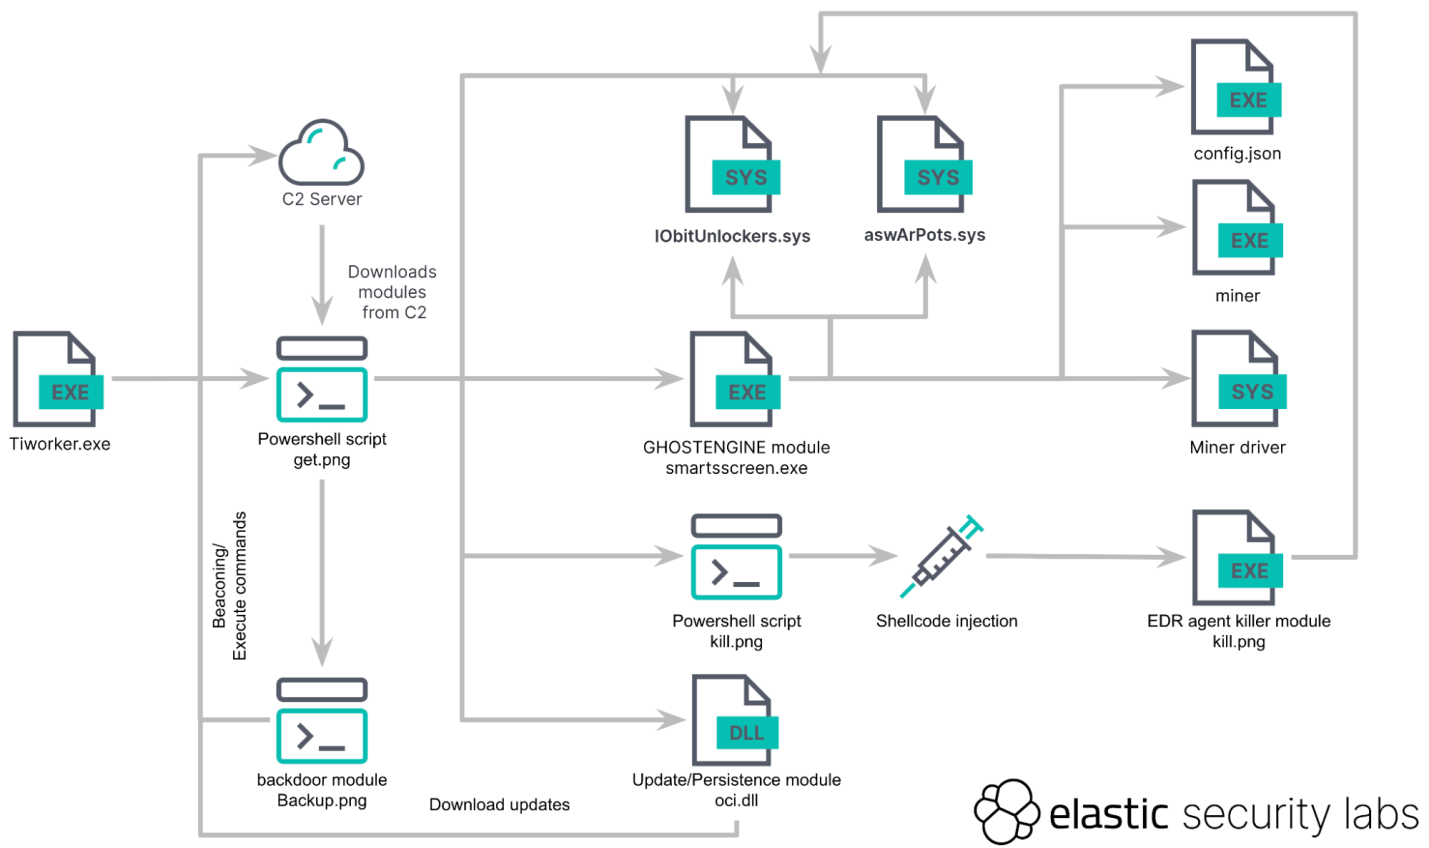
Атака начинается с исполнения Tiworker.exe — скрипта PowerShell, замаскированного под легитимный инсталлятор модулей Windows. Этот стейджер получает с C2-сервера файл get.png с основным загрузчиком GhostEngine.

Второй PowerShell-сценарий загружает дополнительные инструменты, модули, конфигурационные данные. Он также отключает Microsoft Defender, открывает удаленный доступ к системе, чистит журналы Windows, проверяет доступную память (ему нужно не менее 10 Мбайт на диске для дальнейших действий) и создает запланированные задания в обеспечение постоянного присутствия (OneDriveCloudSync, DefaultBrowserUpdate и OneDriveCloudBackup).

Закончив приготовления, лоадер скачивает и запускает smartsscreen.exe — основную полезную нагрузку GhostEngine. Вредоносный экзешник, в свою очередь, готовит почву для криптомайнера: загружает уязвимые драйверы aswArPot.sys (модуль Avast, который с использует также AvosLocker) и IObitUnlocker.sys (Iobit — бесплатный чистильщик Windows) и с их помощью прибивает EDR-процессы и удаляет соответствующие файлы.

Параллельно на сервер загружается oci.dll (с привлечением Windows-службы MSDTC). Этот компонент отвечает за обновление GhostEngine.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru