


Критическая дыра в популярных VPN-клиентах на базе VLESS раскрывает IP

Критическая дыра в популярных VPN-клиентах на базе VLESS раскрывает IP

Критическая дыра в популярных VPN-клиентах на базе VLESS раскрывает IP

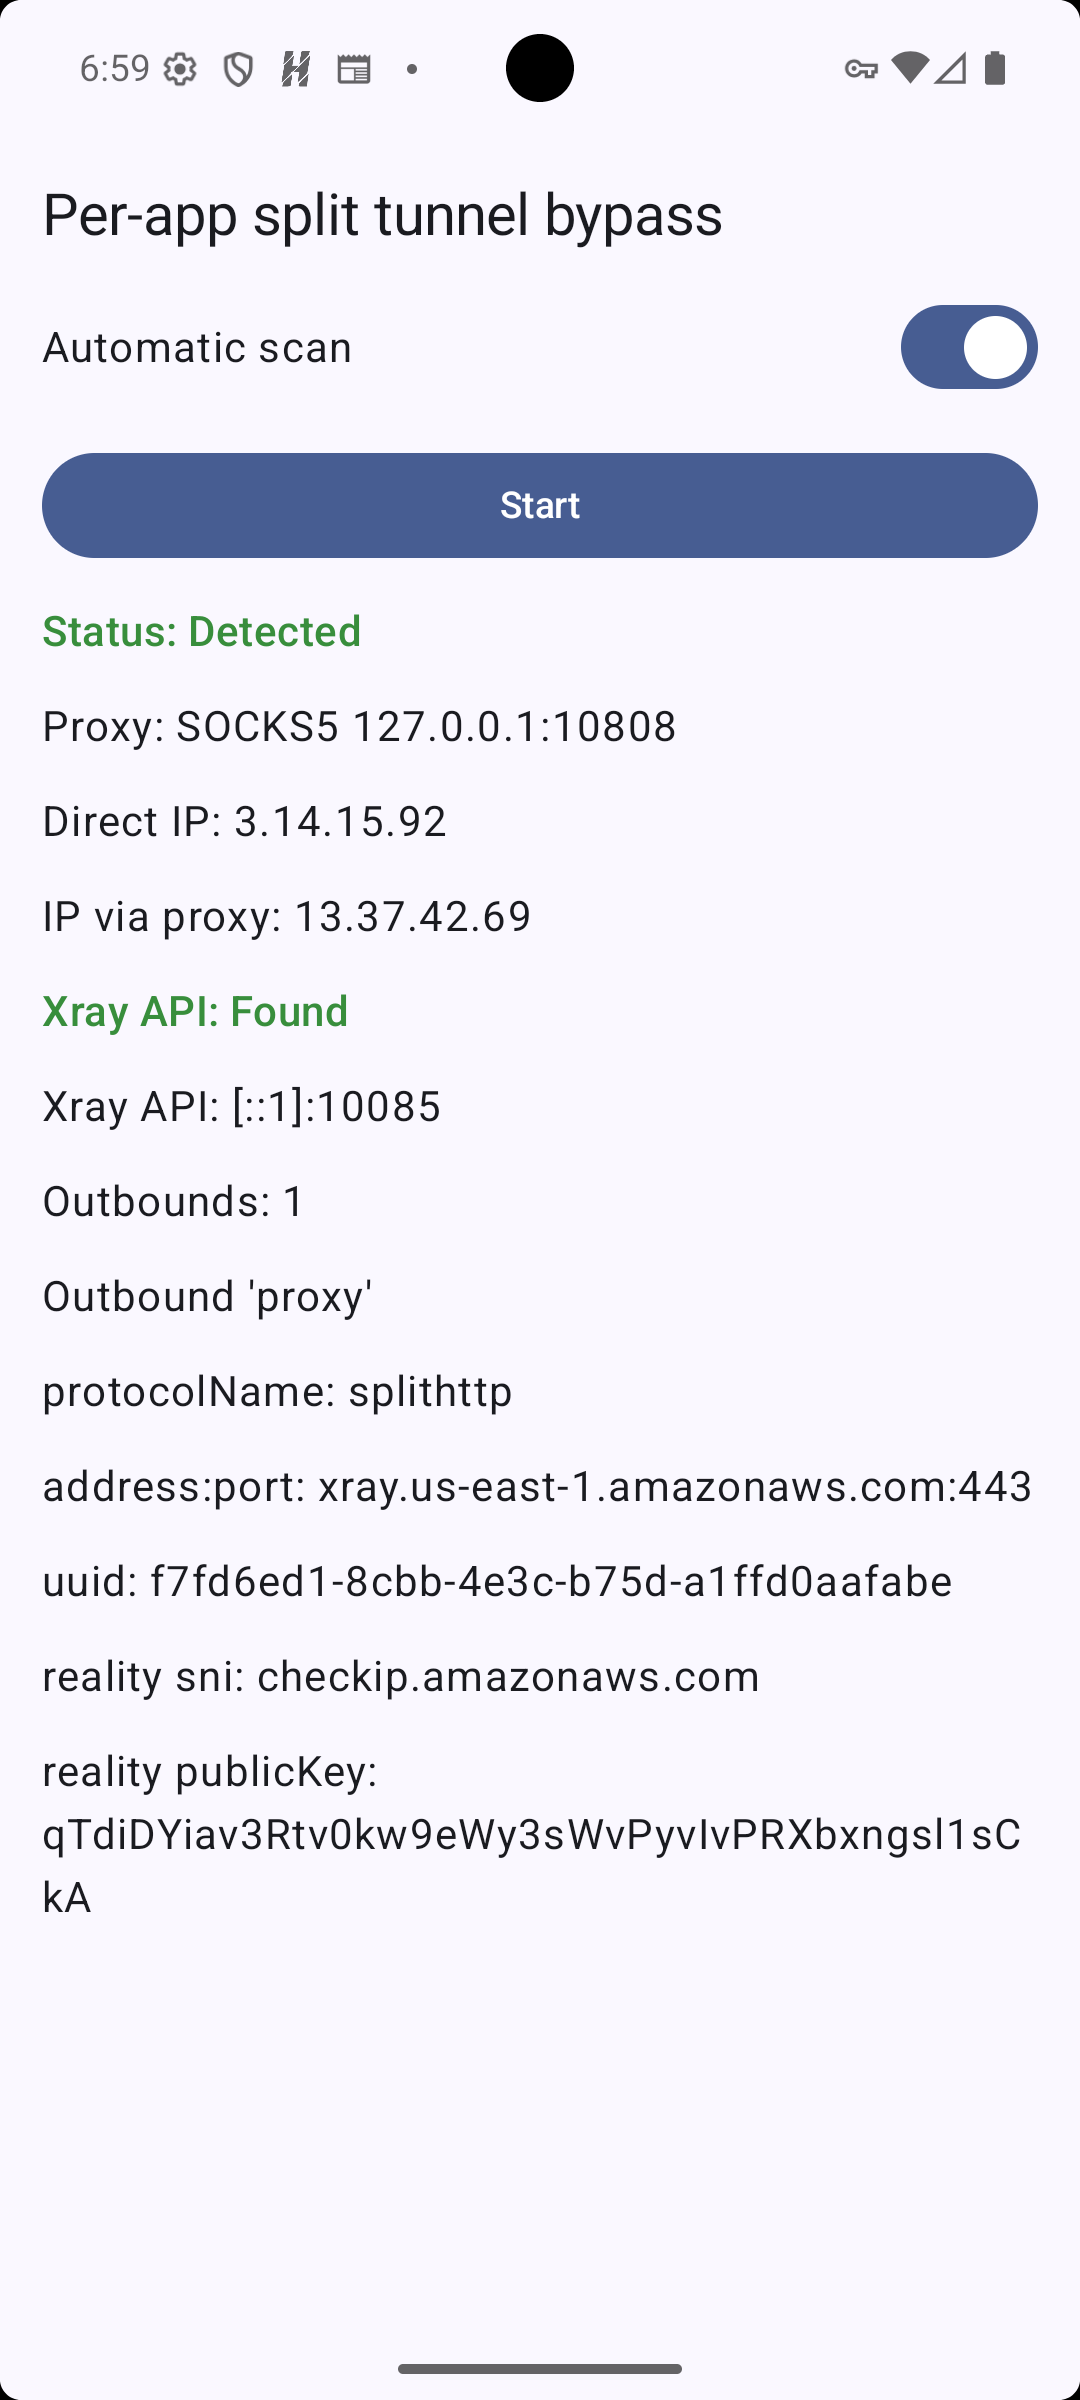
Исследователь с ником runetfreedom утверждает, обнаружил критическую уязвимость сразу в нескольких популярных VLESS-клиентах для мобильных устройств. По словам автора, проблема позволяет обходить механизмы изоляции приложений и выявлять внешний IP-адрес используемого прокси.

Отдельно он выделил клиент Happ, который назвал особенно рискованным. При этом свои выводы автор сопроводил ссылкой на GitHub-репозиторий с демонстрационным эксплойтом (PoC).

По версии runetfreedom, уязвимость затрагивает целый ряд приложений, включая v2RayTun, V2BOX, v2rayNG, Hiddify, Exclave, Npv Tunnel, Neko Box и Happ. Исследователь уведомил разработчиков ещё 10 марта, но на момент публикации статьи, как утверждает автор, ни один клиент полностью проблему не закрыл.

Смысл претензии в том, что часть клиентов, по словам исследователя, поднимает локальный прокси без должной защиты, а это теоретически может открыть дорогу для нежелательного доступа со стороны других приложений на устройстве.

В своём посте runetfreedom отдельно подчёркивает, что речь идёт не просто о неудобстве, а о потенциальной утечке параметров соединения. Впрочем, важно понимать: на данный момент это заявление самого автора публикации, а независимого публичного подтверждения от всех разработчиков перечисленных клиентов пока нет.


Самая жёсткая часть отчёта касается клиента Happ. Автор утверждает, что именно он оказался наиболее уязвимым и потенциально может раскрывать больше данных, чем другие приложения. Позже, в обновлении к публикации, runetfreedom написал, что Happ всё же согласился исправить обе уязвимости. Но в публично доступных источниках пока нет полноценного технического отчёта от разработчиков о том, когда именно выйдет патч и что именно будет закрыто. У Happ при этом есть публичный телеграм-чат, где обсуждается продукт.

Отдельно специалист связывает свои опасения с недавними публикациями о новых мерах против VPN. Ранее мы сообщали, что Минцифры обсуждает с крупнейшими площадками и операторами более жёсткие способы выявления пользователей с включёнными средствами обхода ограничений, а также методические рекомендации для бизнеса.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru