


В Windows нашли обход BitLocker: специалист выложил PoC и пообещал сюрприз

В Windows нашли обход BitLocker: специалист выложил PoC и пообещал сюрприз

В Windows нашли обход BitLocker: специалист выложил PoC и пообещал сюрприз

Исследователь в области кибербезопасности, известный как Chaotic Eclipse или Nightmare Eclipse, опубликовал демонстрационные эксплойты (proof-of-concept) для двух пока не исправленных уязвимостей в Microsoft Windows. Новые баги получили названия YellowKey и GreenPlasma: первый позволяет обойти BitLocker, второй связан с повышением привилегий.

YellowKey исследователь описывает почти как «бэкдор» в BitLocker. Проблема проявляется в среде восстановления Windows — WinRE.

По словам автора, уязвимость затрагивает Windows 11, Windows Server 2022 и Windows Server 2025 и может дать доступ к зашифрованному диску без привычной аутентификации.

Независимый исследователь Кевин Бомонт подтвердил работоспособность YellowKey и рекомендовал использовать ПИН-код для BitLocker и пароль BIOS как меры снижения риска. Однако сам Chaotic Eclipse утверждает, что настоящая первопричина проблемы шире, а сценарий атаки якобы возможен даже при TPM+PIN — правда, этот вариант PoC он не опубликовал.

Аналитик Уилл Дорманн из Tharros Labs также подтвердил, что YellowKey является вполне рабочим эксплойтом. По его словам, проблема связана с обработкой NTFS-транзакций в связке со средой восстановления Windows. В результате вместо обычного WinRE может открыться командная строка, причём диск к этому моменту уже остаётся разблокированным.

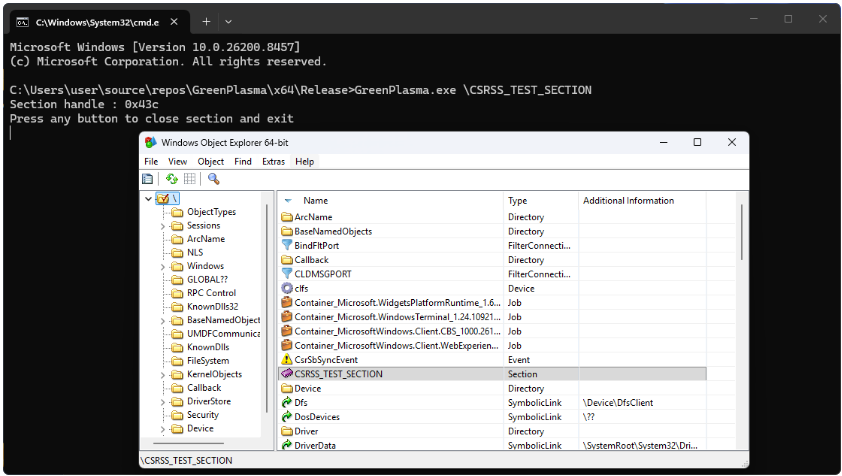
Вторая уязвимость, GreenPlasma, относится к повышению прав. Исследователь описывает её как проблему в Windows CTFMON, позволяющую непривилегированному пользователю создавать определённые объекты памяти в доверенных местах. Выложенный PoC неполный, но автор прямо намекает: достаточно умные смогут довести его до полноценного получения SYSTEM.


Это уже не первый выпад Chaotic Eclipse против Microsoft. Ранее он раскрывал BlueHammer и RedSun — локальные уязвимости повышения прав, которые, по сообщениям, вскоре начали эксплуатироваться в реальных атаках. Причина публичных сливов, по словам исследователя, всё та же: недовольство тем, как Microsoft обрабатывает баг-репорты.

Более того, к следующему вторнику патчей исследователь анонсировал для компании большой сюрприз.

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru