



Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Разработчики Cloudfare запустили скрытый сервис Tor для своего недавно анонсированного конфиденциального DNS. Он располагается по адресу dns4torpnlfs2ifuz2s2yf3fc7rdmsbhm6rw75euj35pac6ap25zgqad.onion и доступен через tor.cloudflare-dns.com.

В начале апреля стало известно, что Cloudflare запустила собственный DNS, призванный обеспечить пользователям конфиденциальность, ускорить интернет-соединение и ограничить сбор провайдерами истории просмотров. Адрес DNS-сервера крайне прост — 1.1.1.1.

Новый сервис Cloudflare абсолютно бесплатный, воспользоваться им можно путем изменения настроек в ваших веб-браузерах или операционных системах. Сервис можно использовать на компьютерах, маршрутизаторах и смартфонах, введите в адресной строке браузера 1.1.1.1, и вы попадете на главную страницу сервиса, там можно найти инструкции.

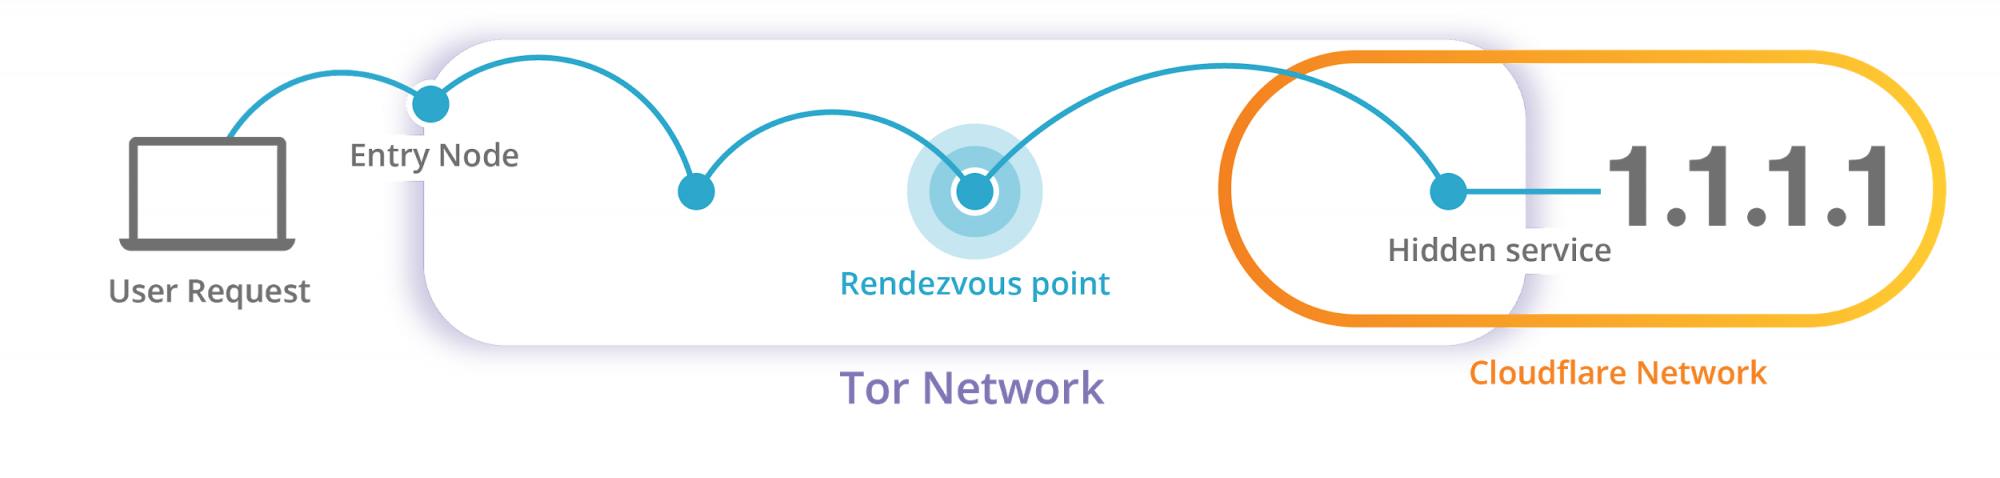
Как работает скрытый резольвер от Cloudflare? В сущности, это скрытый сервис Tor, перенаправляющий все сообщения на соответствующие порты в 1.1.1.1, таким образом, скрывается настоящий IP-адрес пользователя.

Основное отличие использования этого сервиса от 1.1.1.1 заключается в том, что .onion-адрес представляет собой «dns4tor» плюс 49 на первый взгляд случайных букв и цифр. Эта строка длиной в 56 символов, по сути, содержит полный открытый ключ, который используется для обеспечения связи со скрытым сервисом.

«Мы просто купили tor.cloudflare-dns.com в качестве основного имени субъекта сертификата, а адрес .onion в качестве дополнительного субъекта. Таким образом, если вы зашли правильно, вы должны увидеть следующее», — пишет компания в блоге:

Разработчики также отметили высокую скорость работы резольвера.

Напомним, что на прошлой неделе была зафиксирована попытка перехвата трафика подсети 1.1.1.0/24, в которой, в частности, находится общедоступный DNS-сервер от CloudFlare. Оказалось, что трафик был перенаправлен в принадлежащую китайскому провайдеру сеть — AnchNet.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru