



Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

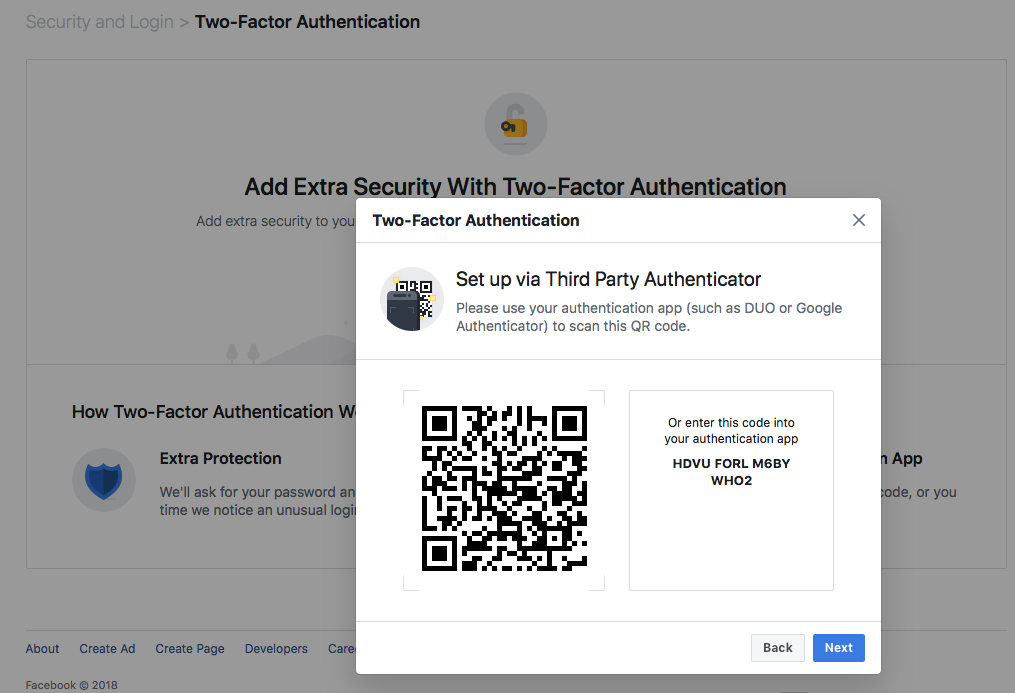
Facebook теперь предлагает альтернативные способы двухфакторной аутентификации для тех пользователей, которые не хотят делиться своим номером телефона с социальной сетью. Теперь есть возможность использовать специальные приложения для получения второго компонента аутентификации.

Соответствующее заявление сделал менеджер по продуктам Facebook Скотт Диккенс.

«Ранее мы требовали номер телефона для настройки двухфакторной аутентификации. Теперь же мы переработали эту функцию, чтобы упростить процесс использования сторонних приложений для аутентификации: например, Google Authenticator или Duo Security», — объясняет господин Диккенс.

«Теперь пользователи десктопов и мобильных устройств будут избавлены от необходимости использовать свой номер телефона».


Напомним, что Национальный институт стандартов и технологий (NIST) советует не использовать двухфакторную аутентификацию на основе SMS-сообщений, поскольку такой метод уязвим для атаки. Злоумышленник может добиться перенаправления SMS-сообщения, содержащего код, себе на номер.

Также вредоносные программы, установленные на устройстве жертвы, могут помочь преступнику перехватить все коды аутентификации, присылаемые на телефон пользователя.

Диккенс не уточнил, сколько пользователей социальной платформы активировали двухфакторную аутентификацию через SMS.

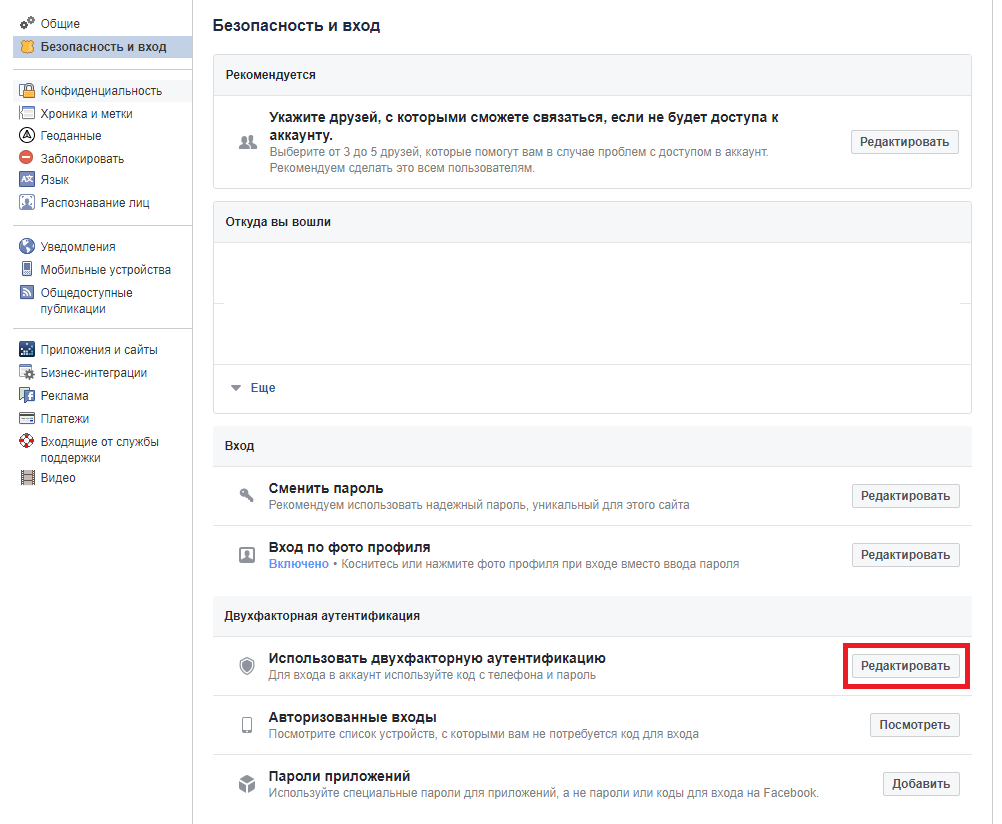
Процесс включения двухфакторной аутентификации также был упрощен. Для этого достаточно перейти в «Настройки» => «Безопасность и вход», а затем нажать «Редактировать» рядом с пунктом «Использовать двухфакторную аутентификацию».

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru