


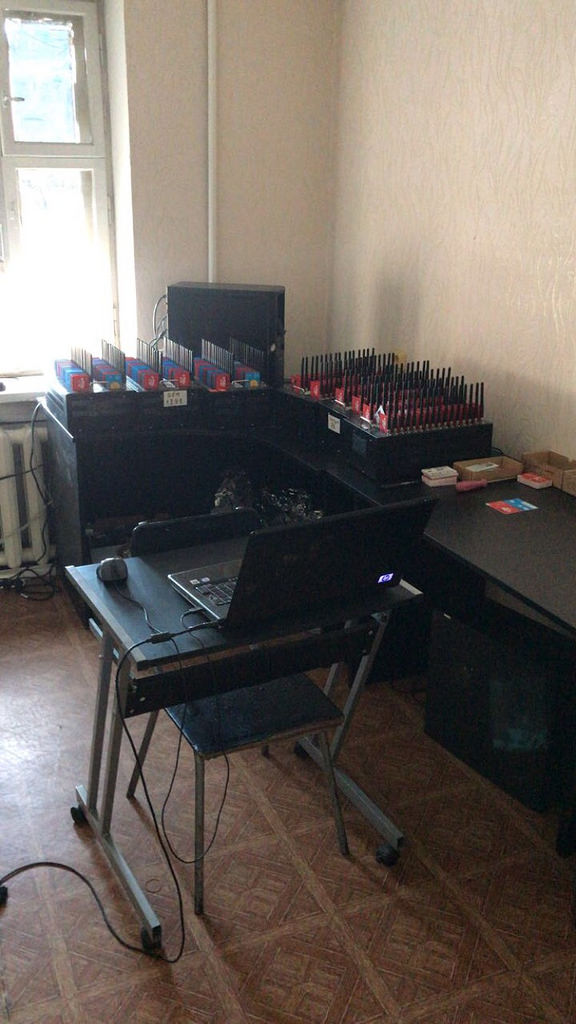

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

Пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

«Служба безопасности Украины выяснила, что киберпреступники, работавшие по поручению российских спецслужб, использовали ботнеты для осуществления злонамеренных киберопераций, направленных против нашей страны», — пишет пресс-служба СБУ на официальном сайте.

В ходе обыска офиса, а также мест жительства каждого из участников киберпреступной деятельности, сотрудники СБУ изъяли целый спектр различного оборудования. Помимо компьютерной техники, правоохранители нашли множество карточек мобильных операторов различных стран, которые использовались в деятельности преступников.

Было возбуждено уголовное дело.

Ранее мы писали о задержании киберпреступника, разыскиваемого спецслужбами 30 стран мира, о чем сообщил департамент киберполиции Национальной полиции Украины. Сообщается, что пойманный злоумышленник является организатором международной сети Avalanche.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru