



СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

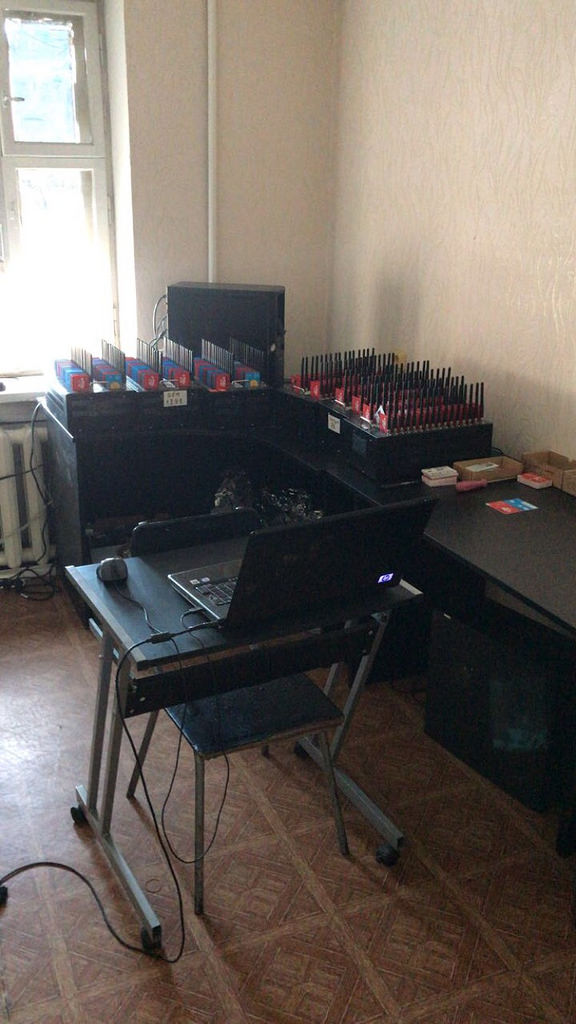
Пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

«Служба безопасности Украины выяснила, что киберпреступники, работавшие по поручению российских спецслужб, использовали ботнеты для осуществления злонамеренных киберопераций, направленных против нашей страны», — пишет пресс-служба СБУ на официальном сайте.

В ходе обыска офиса, а также мест жительства каждого из участников киберпреступной деятельности, сотрудники СБУ изъяли целый спектр различного оборудования. Помимо компьютерной техники, правоохранители нашли множество карточек мобильных операторов различных стран, которые использовались в деятельности преступников.

Было возбуждено уголовное дело.

Ранее мы писали о задержании киберпреступника, разыскиваемого спецслужбами 30 стран мира, о чем сообщил департамент киберполиции Национальной полиции Украины. Сообщается, что пойманный злоумышленник является организатором международной сети Avalanche.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru