



Директор по информбезопасности Facebook планирует уйти в отставку

Директор по информбезопасности Facebook планирует уйти в отставку

Директор по информбезопасности Facebook планирует уйти в отставку

Зарубежные СМИ сообщают о скорой отставке директора по информационной безопасности Facebook Алекса Стамоса. Причиной тому стали разногласия Стамоса с другими управляющими лицами относительно борьбы социальной сети с распространением ложной информации.

Как пишет издание The New York Times, уход  Стамоса говорит о наличии серьезных разногласий между руководящими компанией лицами. По некоторым данным, директор по информационной безопасности выступал с предложением раскрыть российскую активность в Facebook, что не нашло отклика среди других топ-менеджеров.

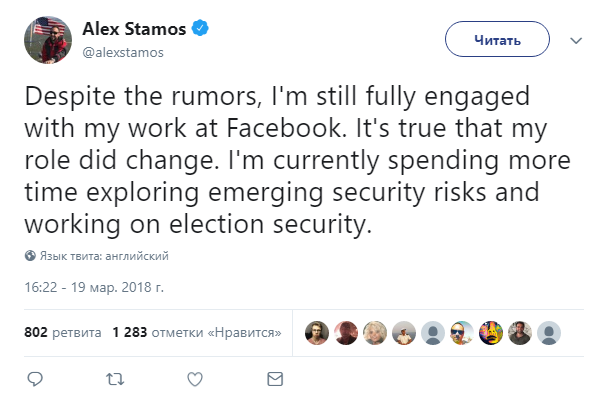
Сам Стамоса отметил в Twitter, что продолжает работать в рядах сотрудников компании.

«Несмотря на все слухи, я все еще работаю с Facebook. Моя роль в компании действительно изменилась, в настоящий момент я уделяю больше внимания вопросам кибербезопасности — изучаю риски и работаю над безопасностью выборов», — пишет Алекс Стамоса.

Напомним, что ранее Алекс Стамос работал руководителем службы безопасности Yahoo.

Facebook в последние дни была вовлечена в крупный скандал с утечкой конфиденциальных данных. Согласно отчету The Guardian, Cambridge Analytica незаконно собрала более 50 миллионов анкет пользователей Facebook без их согласия, эти данные были использованы для воздействия на результаты выборов в США.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru