



Директор по информбезопасности Facebook планирует уйти в отставку

Директор по информбезопасности Facebook планирует уйти в отставку

Директор по информбезопасности Facebook планирует уйти в отставку

Зарубежные СМИ сообщают о скорой отставке директора по информационной безопасности Facebook Алекса Стамоса. Причиной тому стали разногласия Стамоса с другими управляющими лицами относительно борьбы социальной сети с распространением ложной информации.

Как пишет издание The New York Times, уход  Стамоса говорит о наличии серьезных разногласий между руководящими компанией лицами. По некоторым данным, директор по информационной безопасности выступал с предложением раскрыть российскую активность в Facebook, что не нашло отклика среди других топ-менеджеров.

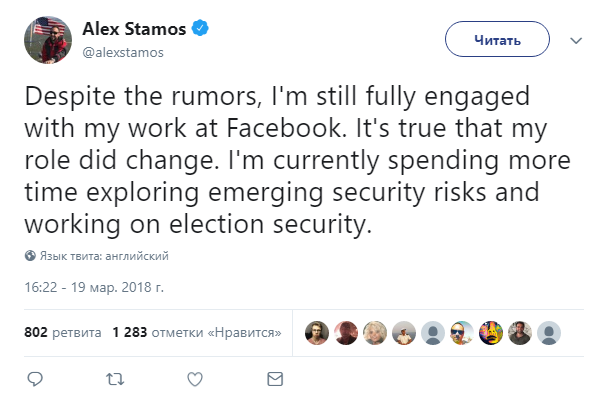
Сам Стамоса отметил в Twitter, что продолжает работать в рядах сотрудников компании.

«Несмотря на все слухи, я все еще работаю с Facebook. Моя роль в компании действительно изменилась, в настоящий момент я уделяю больше внимания вопросам кибербезопасности — изучаю риски и работаю над безопасностью выборов», — пишет Алекс Стамоса.

Напомним, что ранее Алекс Стамос работал руководителем службы безопасности Yahoo.

Facebook в последние дни была вовлечена в крупный скандал с утечкой конфиденциальных данных. Согласно отчету The Guardian, Cambridge Analytica незаконно собрала более 50 миллионов анкет пользователей Facebook без их согласия, эти данные были использованы для воздействия на результаты выборов в США.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru