



Пользователей Mac-устройств стали чаще атаковать киберпреступники

Пользователей Mac-устройств стали чаще атаковать киберпреступники

Пользователей Mac-устройств стали чаще атаковать киберпреступники

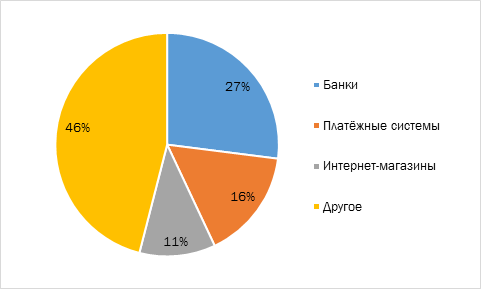
По данным «Лаборатории Касперского», в 2017 году доля финансового фишинга достигла рекордного уровня. Более половины (54%) всех фишинговых атак пришлось на различные сайты, так или иначе связанные с финансовыми услугами: банки, платёжные системы, интернет-магазины и т.д. Годом ранее этот показатель составлял 48%, а ещё раньше (в 2015 году) – 34%. При этом практически каждая четвёртая попытка загрузки фишинговой страницы была связана с банковским фишингом.

Собранные компанией статистические данные также говорят о том, что фишеры стали значительно чаще атаковать пользователей Mac-устройств: доля финансового фишинга, с которым сталкиваются пользователи Mac, увеличилась почти вдвое — 31% в 2016 году против 56% в 2017 (за основу взяты данные срабатывания компонента «Антифишинг» на устройствах Mас за 2016 и 2017 гг.).

«В условиях возросшего интереса фишеров к финансовым сайтам и сервисам пользователям стоит быть особенно внимательными в интернете. Мошенники хватаются за любую возможность в надежде заработать лёгкие деньги, и социальная инженерия, разновидностью которой как раз является фишинг, – один из их излюбленных приёмов. Создавая поддельные веб-страницы и имитируя популярные финансовые сервисы, злоумышленники стараются заполучить те данные пользователя, которые откроют им прямой доступ к его деньгам. Так что прежде чем вводить номер кредитной карты или учётные данные в системе онлайн-банкинга, стоит убедиться, что вы делаете это на официальной безопасной странице нужного вам сайта», – поясняет Надежда Демидова, ведущий контент-аналитик «Лаборатории Касперского».

Одновременно с этим число атак банковских троянцев, в том числе мобильных, продолжает снижаться: на 30% в случае с классическими компьютерными зловредами и на 15% в случае с Android-программами.

Россия остаётся в первой тройке наиболее атакуемых стран. Так, по количеству пользователей, атакованных банковскими троянцами, Россия занимает второе место (20%), уступая Германии три процента. А по числу атак мобильных банковских троянцев Россия является безусловным лидером, значительно опережая все другие страны – на её долю приходится 90% подобных атак. Эксперты объясняют это высокой популярностью СМС-банкинга, который упрощает для злоумышленников процесс кражи денег.

Буквально в прошлом месяце мы писали, что троян Coldroot, атакующий Mac, несколько лет оставался незамеченным. А чуть позже стало известно о новом Mac-вредоносе, загружающем на зараженный компьютер рекламные программы.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru