



Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

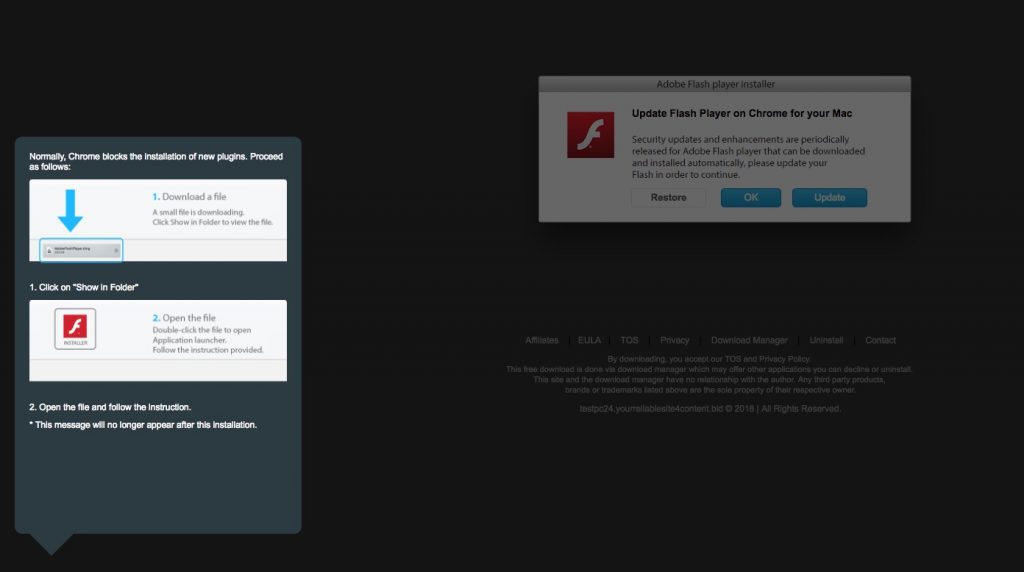
В минувшие выходные исследователи Intego обнаружили несколько вариантов нового вредоноса для macOS, получившего имя OSX/Shlayer. Этот новый зловред использует уникальную технику. OSX/Shlayer маскируется под обновление для Adobe Flash Player, в чем нет ничего нового, однако вредоносная программа также использует необычный метод загрузки дополнительного контента.

Специалисты Intego сообщают, что OSX/Shlayer распространяется через сайты обмена файлами BitTorrent, предлагая скачать обновление Flash Player в тот момент, когда пользователь пытается выбрать magnet-ссылку для загрузки.

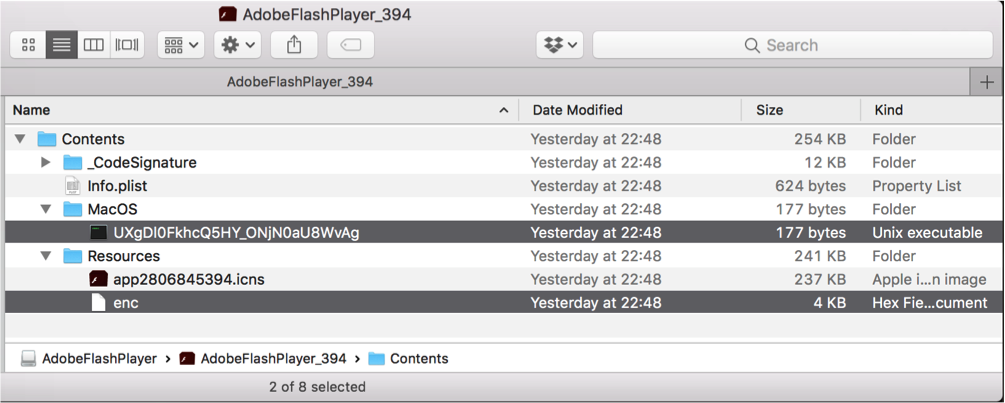
После установки в системе OSX/Shlayer использует сценарии оболочки для загрузки дополнительных вредоносных или рекламных программ на зараженное устройство. При этом вредонос делает это в фоновом режиме, чтобы пользователь ничего не заподозрил.

Проще говоря, OSX/Shlayer ведет себя как стандартный дроппер, загружая на скомпрометированный компьютер вредоносную программу OSX/MacOffers (она же BundleMeUp, Mughthesec и Adload), а также рекламную программу OSX/Bundlore в качестве дополнительного пейлоада.

Специалисты выделяют три разновидности OSX/Shlayer: OSX/Shlayer.A, OSX/Shlayer.B и OSX/Shlayer.C. Различаются они по следующим критериям:

  • OSX/Shlayer.A использует два подписанных сценария оболочки.
  • OSX /Shlayer.B использует один подписанный скрипт и одно неподписанное приложение Mach-O.
  • OSX/Shlayer.C использует один подписанный скрипт.

Основная задача OSX/Shlayer — установить рекламные программы на зараженный Mac.

Напомним, что ранее мы писали о том, что троян для Mac Coldroot несколько лет оставался незамеченным.

Подпишитесь на новости

Биометрию подозреваемых и осуждённых разрешат обрабатывать без согласия

Российские правоохранительные органы могут получить официальное право обрабатывать биометрические данные подозреваемых, обвиняемых и осуждённых без их личного согласия. Соответствующий законопроект уже внесён в правительство.

Документ планируют рассмотреть на ближайшем заседании кабинета министров, сообщает ТАСС.

Если инициативу поддержат, предварительное разрешение человека для использования его биометрических данных в рамках уголовного преследования больше не потребуется.

К биометрии могут относиться отпечатки пальцев, изображение лица, голос и другие физиологические либо поведенческие характеристики, позволяющие установить личность.

Пока речь идёт только о законопроекте, поэтому конкретный порядок сбора, хранения и использования информации ещё может измениться. Важно и другое: мера распространяется не только на людей, чья вина уже установлена судом, но также на подозреваемых и обвиняемых.

Для остальных граждан предоставление биометрии в Единую биометрическую систему остаётся добровольным. Эти данные используются для дистанционного подтверждения личности, получения финансовых и государственных услуг без предъявления бумажного паспорта. Зарегистрировать биометрию можно через предусмотренные государством сервисы и центры обслуживания.

Новая инициатива фактически разделяет два режима. Для обычного пользователя биометрия остаётся удобной опцией, которую можно подключить по желанию. Для фигуранта уголовного дела она становится инструментом правоохранительной системы, и спрашивать разрешение на её обработку уже не планируют.

RSS: Новости на портале Anti-Malware.ru