



Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

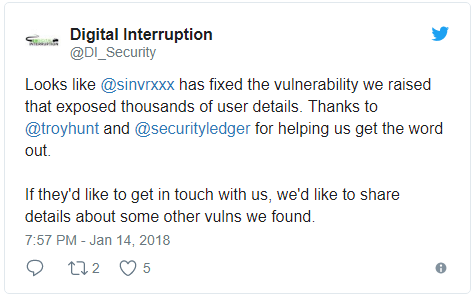
Исправлена уязвимость, позволяющая скомпрометировать персональные данные тысяч пользователей приложения для виртуального порно. Британская компания Digital Interruption, специализирующаяся на кибербезопасности, обнаружила лазейку в приложении SinVR, которая предоставила доступ к 20 000 имен пользователей и адресов электронной почты.

Представители SinVR поблагодарили компанию за обращение внимания на эту проблему и пообещали улучшить безопасность своего продукта.

«В целом, это был потрясающий опыт обучения. Мы уверены в своей способности прекратить подобные атаки, а также будем продолжать использовать профессиональный сервис для аудита нашей системы», — заявила американская компания.

SinVR представляет собой приложение, позволяющее поиграть в порнографические игры посредством виртуальной реальности. С его помощью можно исследовать различные тематические среды и взаимодействовать с виртуальными персонажами. SinVR работает со многими устройствами виртуальной реальности, например, с HTC Vive и Oculus Rift.

«Учитывая характер приложения, скомпрометированные данные могут стать большой проблемой для многих пользователей, так как с их помощью открываются вполне реальные перспективы для шантажа», — пишет Digital Interruption в своем блоге.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru