



Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Министерство юстиции США сообщило о том, что двое признали свою вину в соавторстве IoT-ботнета Mirai. Этот ботнет известен тем, что использует IoT-устройства для объединения в одну вредоносную сеть, совершая с их помощью различного рода атаки.

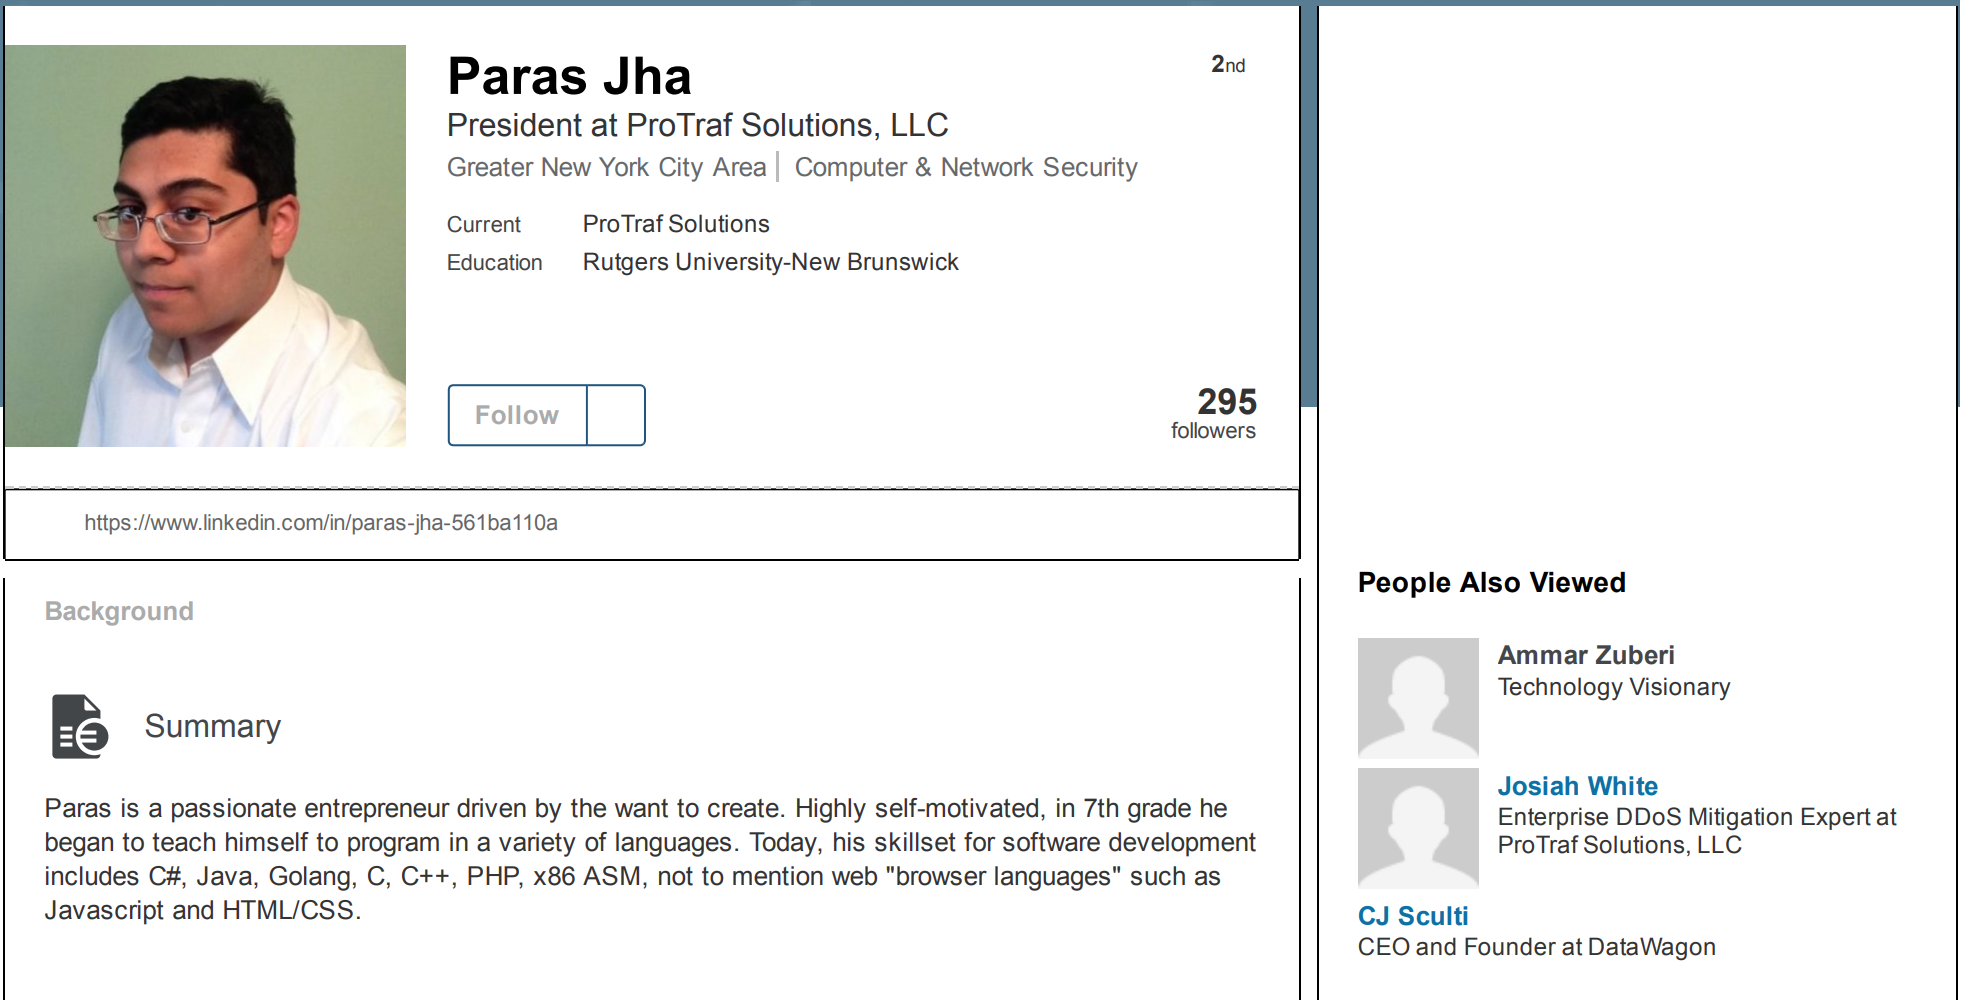
21-летний Парас Джа (Paras Jha) из Фанвуда, а также 20-летний Джосия Уайт (Josiah White) из Вашингтона признали свою вину в разработке и использовании Mirai.

Джа и Уайт были соучредителями Protraf Solutions LLC, компании, специализирующейся на противодействии широкомасштабным DDoS-атакам. И это как раз тот случай, когда эти два господина сами организовывали подобные атаки для того, чтобы потом «противодействовать» им, беря за это деньги с предприятий.

Кроме того, соавторы Mirai признали себя виновными в использовании ботнета для осуществления кликфрода (click fraud). Согласно оценкам компании Adloox, в этом году кликфрод обошелся рекламодателям более чем в 16 миллиардов долларов.

В документах говорится, что Джа, Уайт и другой их подельник предоставляли доступ к своему ботнету для получения доходов от мошеннических рекламных кампаний, а также сдавали ботнет другим киберпреступникам.

В рамках этой схемы устройства-жертвы использовались для передачи больших объемов просмотров рекламных веб-адресов. Киберпреступники признали, что получили за свою деятельность, связанную с кликфродом, около двухсот биткойнов, что было оценено на сумму более 180 000 долларов США.

В прошлом году мы писали о том, что в состав ботнета Mirai входят порядка 120 000 IoT-устройств.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru