



Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Новый вид вымогателя, получивший имя Ordinypt, в настоящее время нацелен на пользователей в Германии. Однако вместо того, чтобы шифровать файлы, вредонос переписывает их случайными данными.

Как обнаружил эксперт G Data, все вредоносные электронные письма, доставляющие Ordinypt, написаны на немецком языке. Та же история и с требованиями выкупа. Это выдает бесспорное немецкое происхождение вымогателя.

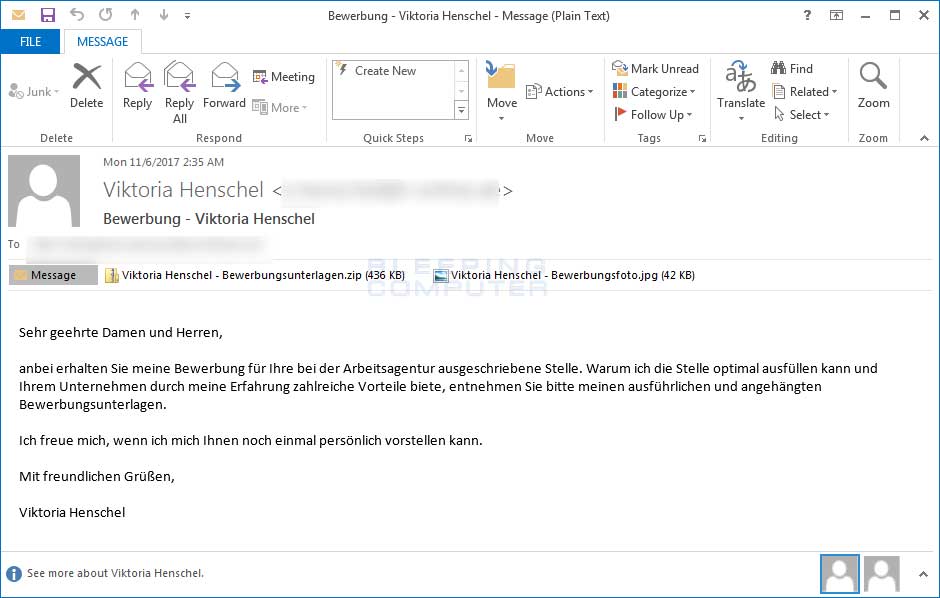
Как и в случае нашумевшего Petya, электронные письма, распространяющие Ordinypt, маскируются под резюме, отправленные в ответ на предложения работы. Эти письма содержат два файла: JPG-изображение женщины, предположительно отправляющей резюме, и ZIP-файл, содержащий резюме и краткую биографию.

Эти файлы имеют следующие имена: Viktoria Henschel - Bewerbungsfoto.jpg и Viktoria Henschel - Bewerbungsunterlagen.zip.

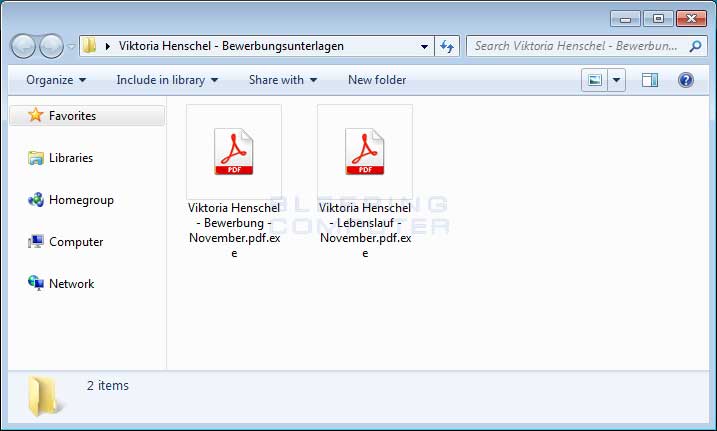
ZIP-архив содержит два EXE-файла, причем используется старый трюк с двойным расширением, чтобы заставить пользователей думать, что это файлы PDF. На компьютерах с ОС Windows, которые по умолчанию скрывают расширения файлов, расширение .exe не будет отображаться, и пользователи будут видеть только .pdf.

Запуск любого из этих исполняемых файлов приведет к выполнению Ordinypt, который является, по сути, не шифровальщиком, а вайпером (wiper), уничтожающим файлы пользователей. По словам экспертов, Ordinypt заменяет содержимое файлов случайно сгенерированными символами, состоящими из прописных и строчных букв и цифр.

Также исследователи отметили, что Ordinypt вымогает деньги, маскируя тот факт, что файлы уничтожены и не подлежат восстановлению.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru