



Банковский троян Zeus теперь подменяет поисковую выдачу Google

Банковский троян Zeus теперь подменяет поисковую выдачу Google

Банковский троян Zeus теперь подменяет поисковую выдачу Google

Исследователи Cisco Talos проанализировали образец банковского трояна Zeus Panda, отличительной чертой которого является использование SEO для внедрения своих злонамеренных ссылок в поисковую выдачу по ключевым словам, связанным с банковским сектором.

Эксперты отмечают, что это довольно необычный механизм распространения вредоносной программы, позволяющий киберпреступникам быстро получить учетные данные, информацию о банковских услугах и кредитных карточках пользователей.

«Это еще один пример того, как злоумышленники регулярно совершенствуют свои методы. В этих условиях организациям и обычным пользователям крайне важно быть в курсе таких вредоносных техник, чтобы обеспечить надлежащую защиту», - пишет Cisco.

Первоначальный вектор, используемый злоумышленниками в этой кампании, опирается на определенный набор ключевых слов, которые, предположительно, будут задействованы потенциальными целями. Благодаря уязвимым веб-серверам, киберпреступники смогли обеспечить выдачу своих ссылок на довольно высоких позициях в таких поисковиках, как Google. Это увеличивает риск того, что потенциальные жертвы перейдут по таким ссылкам.

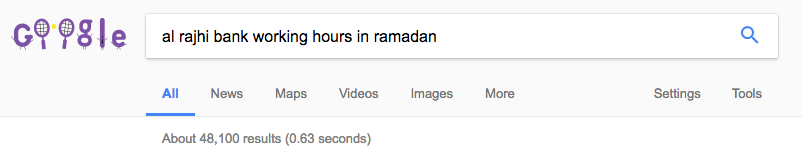
На скриншоте ниже приведен пример ключевых слов, которые взяли в оборот злоумышленники:

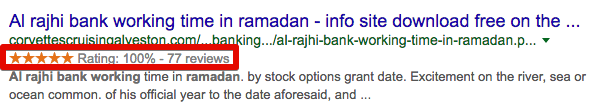
В большинстве случаев злоумышленникам удавалось отображать свои ссылки несколько раз на одной странице. Образец вредоносных результатов, возвращаемых Google, приведен на рисунке ниже:

Используя скомпрометированные бизнес-сайты, получившие положительные рейтинги, киберпреступники смогли сделать свои ссылки в поисковой выдаче легитимными.

Атакующие нацелились на многочисленные группы ключевых слов, большинство из которых были привязаны к банковской или финансовой информации. Вот некоторые примеры:

  • "nordea sweden bank account number"
  • "al rajhi bank working hours during ramadan"
  • "how many digits in karur vysya bank account number"
  • "free online books for bank clerk exam"
  • "how to cancel a cheque commonwealth bank"
  • "salary slip format in excel with formula free download"
  • "bank of baroda account balance check"
  • "bank guarantee format mt760"
  • "free online books for bank clerk exam"
  • "sbi bank recurring deposit form"
  • "axis bank mobile banking download link"

По вредоносным ссылкам пользователей ожидает новая версия банковского трояна Zeus Panda, похищающего учетные данные. В этой версии хакеры улучшили защиту от обнаружения и оснастили вредоноса другими более совершенными функциями.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru