



Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

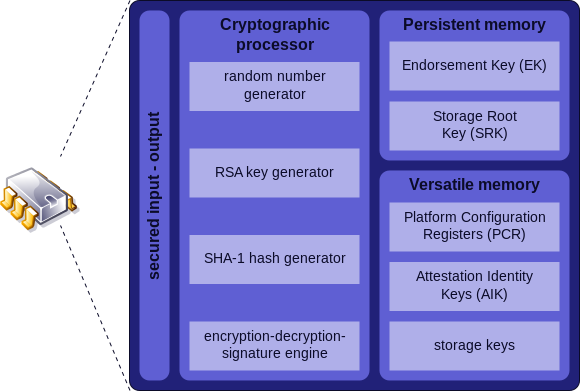
Чипсеты Infineon TPM, которые поставляются со многими современными материнскими платами, генерируют небезопасные ключи шифрования RSA, это делает устройства уязвимыми для атаки. Trusted Platform Module (TPM) является международным стандартом для криптопроцессоров, используемых для хранения критически важных данных, таких как пароли, сертификаты и ключи шифрования.

Согласно официальному сообщению, опубликованному Infineon на прошлой неделе, уязвимость в прошивке Infineon TPM затрагивает только основанные на версиях TCG 1.2 и 2.0 семейства. Infineon выпустила обновление прошивки и отправила обновление производителям материнских плат, которые теперь работают над интеграцией обновления прошивки Infineon TPM во все свои продукты.

TPM обычно используются в бизнес-ноутбуках, маршрутизаторах и IoT-устройствах. К числу известных производителей относятся Acer, ASUS, Fujitsu, HP, Lenovo, LG, Samsung, Toshiba.

HP, Fujitsu и Lenovo работают над выпуском обновлений прошивки, они также опубликовали список затронутых продуктов, использующих Infineon TPM. А Microsoft и Google выпустили обновления, которые затрудняют использование этой бреши.

Кроме того, Google также опубликовала список затронутых хромбуков (Chromebook), параллельно выпустив Chrome OS M60.

«На данный момент эксплуатация этой уязвимости – сложное мероприятие. Несмотря на то, что возможны таргетированные атаки, вряд ли эта проблема будет масштабной», - утверждает Google.

До тех пор, пока производители материнских плат не выпустят обновление прошивки, общая рекомендация заключается в том, чтобы перевести критические операции обработки данных на устройства с обновленной прошивкой или устройства, не затронутые этой уязвимостью.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru