Похоже, в истории группировки The Shadow Brokers, которая летом минувшего года сумела похитить хакерские инструменты американских спецслужб, поставлена точка. Напомню, что в последний раз хакеры выходили на связь в конце ноября 2016 года. Тогда группировка сообщила, что аукцион по продаже эксплоитов АНБ, объявленный ранее, отменяется.
Вместо этого The Shadow Brokers предложили своего рода краудфандинг: хакеры пообещали обнародовать оставшиеся эксплоиты АНБ в открытом доступе, как только сетевая общественность совместными усилиями соберет 10 000 биткоинов (порядка 6,3 млн долларов по текущему курсу).
По всей видимости, идея с краудфанндингом тоже себя не оправдала. В декабре 2016 года пользователи обнаружили, что группировка пытается реализовать хакерские инструменты спецслужб поштучно, через сайт на базе ZeroNet — это платформа для распределенного хостинга сайтов, использующая в работе блокчейн и BitTorrent. Длинный список инструментов, опубликованный на сайте, был разделен на категории (эксплоиты, трояны, импланты), а рядом с каждым «лотом» указана цена. Стоимость эксплоитов варьировалась от 1 до 100 биткоинов, а также можно приобрести весь набор сразу, по фиксированной цене 1000 биткоинов,
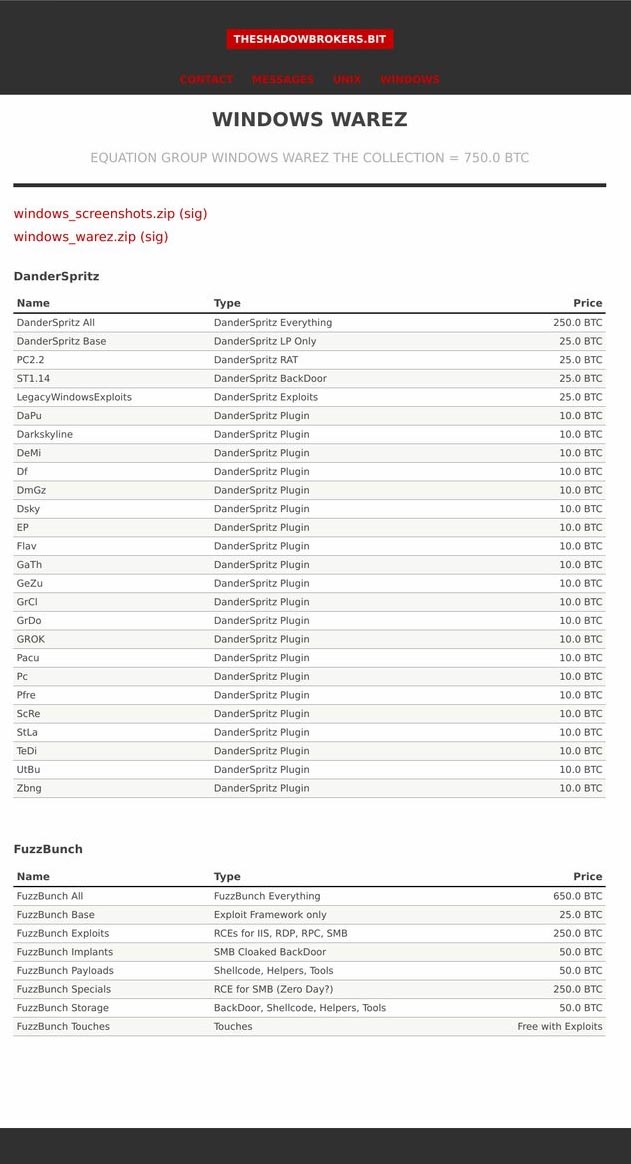
Чуть позже, в начале января 2017 года, ZeroNet-сайт был переработан, теперь хакеры предлагали приобрести пакет инструментов, озаглавленный Windows Warez, чью суммарную стоимость они оценили в 750 биткоинов. Также можно было приобрести как отдельные эксплоиты, так и более маленькие «тематические наборы», к примеру, эксплоит для 0-day уязвимости протоколе SMB (Server Message Block), RCE-эксплоиты для IIS серверов, RDP, RPC и SMB, эксплоиты для фреймворков и так далее.
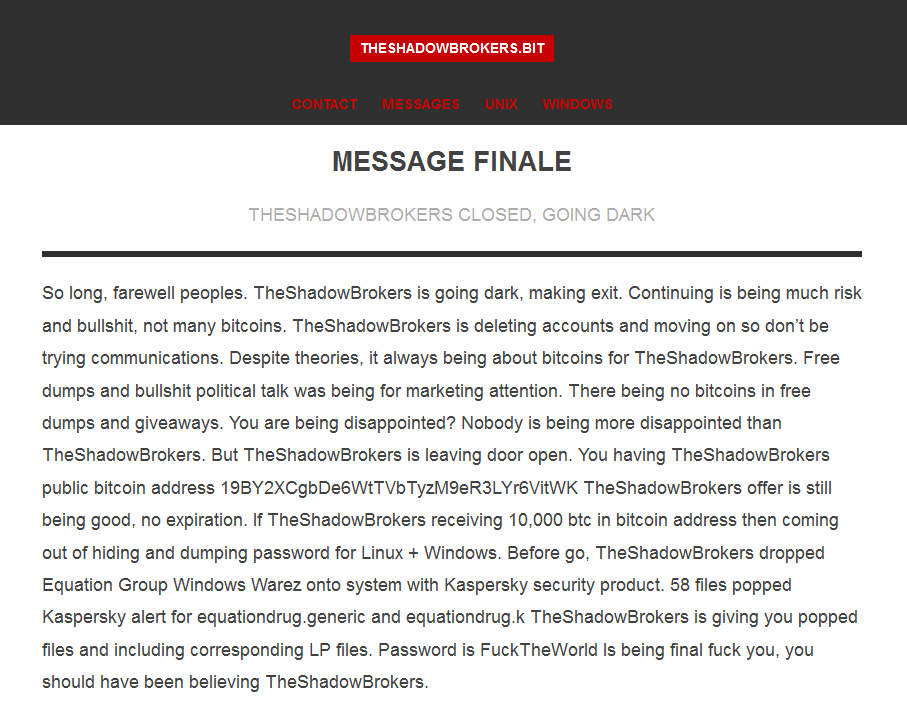
12 января 2017 года The Shadow Brokers отчаялись окончательно. На сайте появилось прощальное сообщение группы, в котором хакеры признали, что их главной целью всегда были деньги, но именно заработать на продаже украденных данных не удается.
«Счастливо, люди, прощайте. The Shadow Brokers уходят в тень и сходят со сцены. Продолжение чревато большими рисками и другой хренью, но не принесет много биткоинов. The Shadow Brokers удаляют все аккаунты и движутся дальше, так что не пытайтесь связаться. Вопреки всем теориями, для The Shadow Brokers дело всегда было в биткоинах. Бесплатные дампы и дурацкие политические разговоры были только для привлечения внимания рынка. Но бесплатными дампами и раздачами биткоинов не заработаешь. Вы разочарованы? Никто не разочарован больше, чем сами The Shadow Brokers», — пишут хакеры.
Хотя хакеры признают, что дело в деньгах и обещают опубликовать все оставшиеся инструменты, если когда-нибудь все же соберут 10 000 биткоинов, на прощание The Shadow Brokers сделали небольшой подарок сообществу. Группировка обнародовала еще несколько инструментов АНБ совершенно бесплатно.
К прощальному посланию приложен 61 файл в формате бинарников Windows, в том числе динамические библиотеки, драйверы, исполняемые файлы. ИБ-специалисты уже начали анализировать новый дамп. Судя по всему, часть инструментов была описана исследователями «Лаборатории Касперского» еще в 2015 году, в материалах посвященных работе Equation Group. Впрочем, сами The Shadow Brokers тоже упоминают о том, что антивирусные решения «Лаборатории Касперского» обнаруживают большую часть опубликованной малвари. Однако исследователи пишут, что продукты «Лаборатории Касперского» реагируют далеко не на все представленные инструменты, к тому же по данным Virus Total, у других вендоров дела обстоят значительно хуже.
Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.
Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.
Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.
Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.
Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.