



Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Недавно был замечен JavaScript-эксплойт, эксплуатирующий уязвимость нулевого дня в Firefox. Злоумышленники активно атакуют пользователей браузера Tor, используя этот эксплоит. Как ожидается, разработчики браузеров Mozilla и Tor в ближайшее время выпустят обновления, исправляющие эту брешь.

Впервые эксплоит был описан в рассылке Tor Project. Говорят, что он состоит из одного HTML и одного CSS файлов. Соучредитель и президент Tor Project Роджер Динглдайн (Roger Dingledine) утверждает, что Mozilla знает об этой проблеме и работает над патчем. Сам браузер Tor обновиться сразу после выпуска патча Mozilla.

Фирма, работающая в области безопасности Trail of Bits проанализировали эксплоит и определили, что он использует уязвимость, затрагивающую SVG-парсер в Firefox.

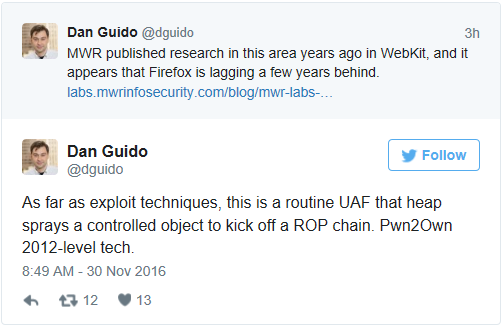
Главный исполнительный директор Trail of Bits объяснил в Twitter, что подобные бреши были обнаружены в WebKit несколько лет назад, однаок до сих пор они не исправлены в Firefox. Уязвимость не так легко использовать в Google Chrome и Microsoft Edge из-за разделения памяти, которая не присутствует в Firefox. 

Эта уязвимость, по-видимому, также влияет на Mac OS, но эксплоит, замеченный в реальных случаях предназначен для целевой машины только под управлением Windows.

Исследователь, известный в сети под ником «TheWack0lian» изучил эксплоит и пришел к выводу, что он похож на тот, который в свое время использовали ФБР в 2013 году. Напомним, что целью ФБР в то время было идентифицировать пользователей Tor, подозреваемых в торговле детской порнографией.

Некоторые эксперты считают, что пользователи Tor должны отключить JavaScript в браузере, чтобы предотвратить подобные атаки. Однако также отмечается, что многие сайты будут работать некорректно.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru