


Создатель вредоносной программы блокировал отчёт о проблеме под предлогом нарушения авторских прав

Создатель вредоносной программы блокировал отчёт о проблеме

Пользователь одного из индийских операторов связи выявил факт внедрения в незашифрованный трафик абонентов вредоносного JavaScript-кода, подставляющего на открываемые с мобильных устройств страницы сторонние рекламные блоки.

Израильская компания Flash Networks, выпускающая продукт Flash Networks Layer8, который можно отнести к категории вредоносного ПО, совершающего MITM-атаку для принудительного показа непрошенной рекламы на чужих сайтах (AdWare), совершила невероятный шаг - воспользовалась действующим в США Законом об авторском праве в цифровую эпоху (DMCA) для блокировки отчёта о проблеме.

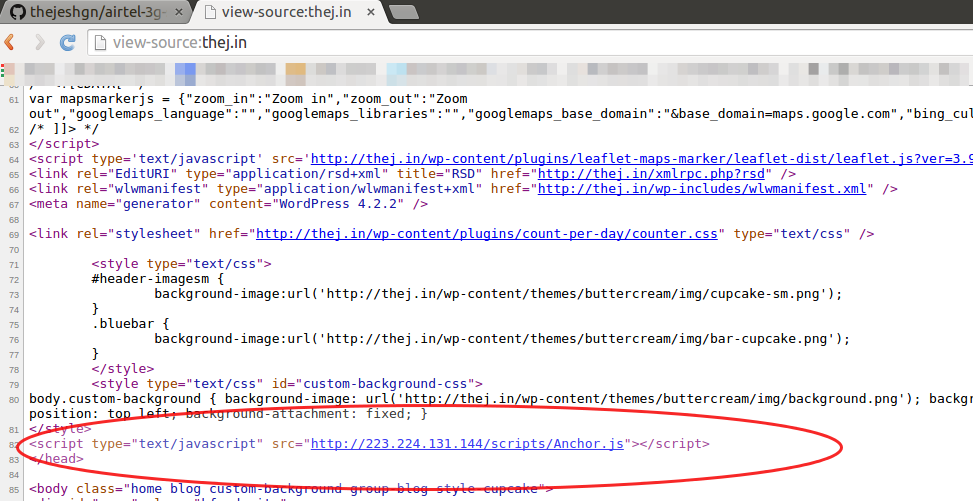
В частности, в GitHub был отправлен DMCA-запрос, указывающий, что размещённый в отчёте JavaScript-код, внедряемый для показа рекламы, а также скриншот с показом метода его подстановки, нарушают интеллектуальную собственность разработчика проприетарного ПО Flash Networks Layer8. Примечательно, что указанный JavaScript-код публично распространяется с сайта Layer8 и загружается в любой браузер при открытии связанных с ним страниц. GitHub был вынужден заблокировать страницу с отчётом. Копии заблокированной страницы можно найти в Google Cache и archive.is, пишет opennet.ru.

Кроме запроса о блокировке, автору отчёта от лица юридической компании был направлен запрос, требующий удалить все упоминания о проблеме под угрозой судебного преследования.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru