

Украинские хакеры выложили в интернет 76 000 кредиток American Express

Украинские хакеры выложили в интернет 76 000 кредиток American Express

Компания American Express оповестила жителей Калифорнии о том, что в начале года украинские хакеры разместили в открытом доступе информацию о 76 608 кредитных картах. Информация содержит имена владельцев, номера карточек и счетов, данные о проведённых операциях, а также даты окончания срока действия кредиток.

В марте этого года Anonymous Ukraine опубликовали на просторах интернет данные 7 млн кредитных карт с именами их владельцев. Были взломаны в том числе 3 255 663 карт систем Visa, 1 778 749 записей MasterCard, 668 279 — American Express и Discover.  Специалисты действительно подтвердили, что файлы содержали конфиденциальную информацию, включая пин-коды к картам. Группа хакеров утверждает, что в её распоряжении более 800 млн записей по кредитным картам, которые будут опубликованы в будущем.

После публикации конфиденциальных данных злоумышленники разместили следующую информацию: «США показало своё истинное лицо, когда в одностороннем порядке стало указывать какому народу жить самостоятельно, а какому — нет. Мы решили показать миру, кто уничтожит американскую банковскую систему».

Специалисты, расследовавшие инцидент уверяют, что серьёзных последствий от кражи данных не будет, так как хакеры распространили устаревшую информацию. Однако, такого рода данных достаточно, чтобы начать расследование и оповещение держателей карт об инциденте.  

«Сложно назвать устаревшей информацию об активных картах, срок действия которых еще не истёк, — говорит Владимир Ульянов, руководитель аналитического центра Zecurion. — Даже если эти данные были опубликованы ранее, то каждая дополнительная публикация повышает риски для держателей карт».

Компания American Express оповестила жителей Калифорнии о том, что в начале года украинские хакеры разместили в открытом доступе информацию о 76 608 кредитных картах. Информация содержит имена владельцев, номера карточек и счетов, данные о проведённых операциях, а также даты окончания срока действия кредиток." />
Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.
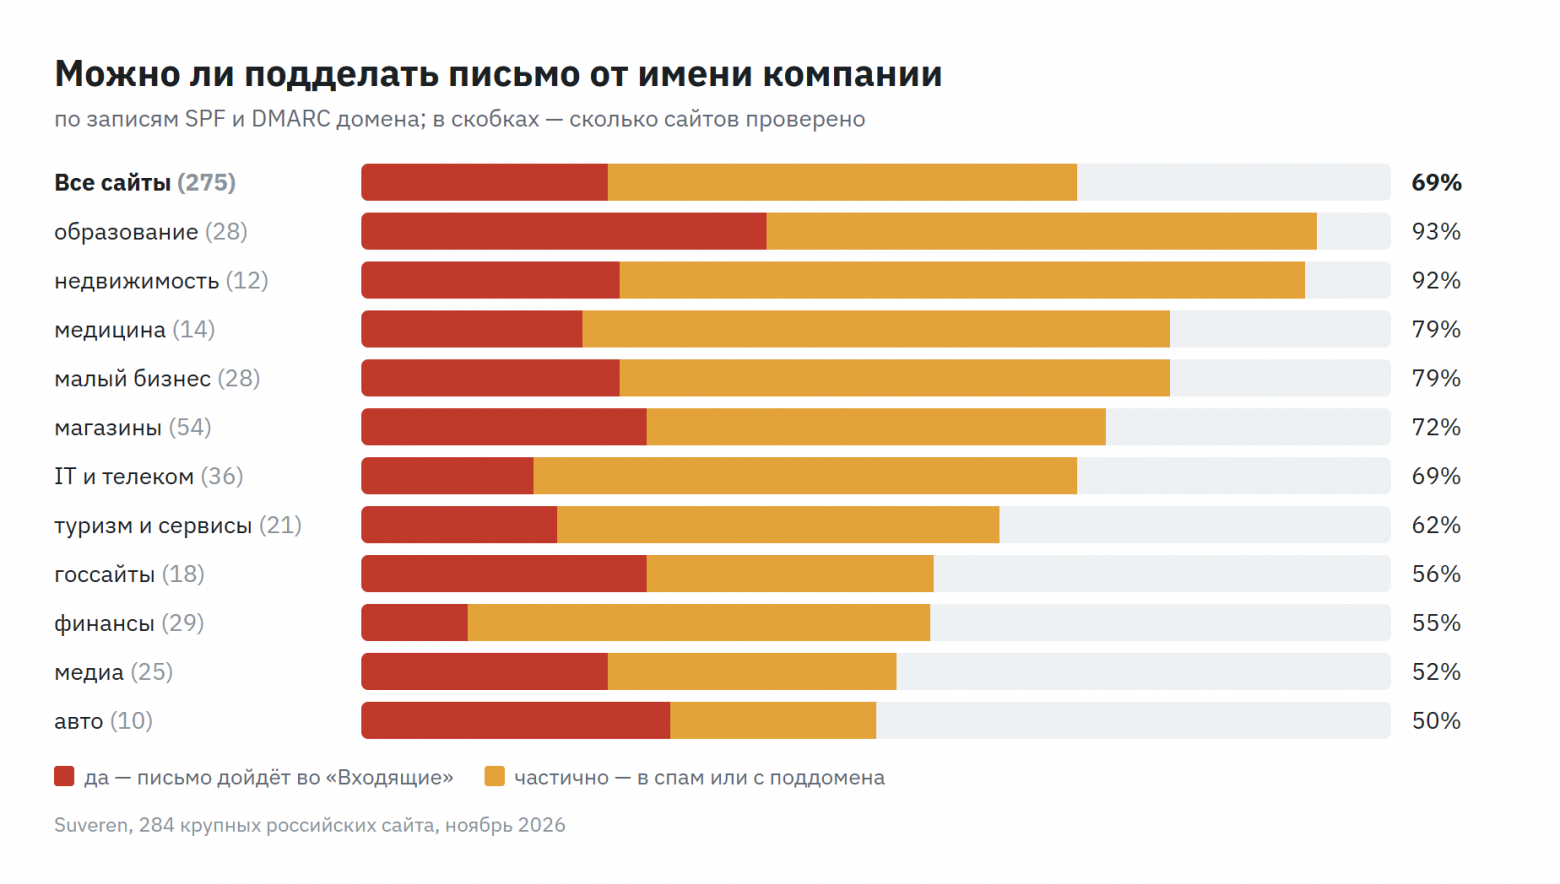

Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.
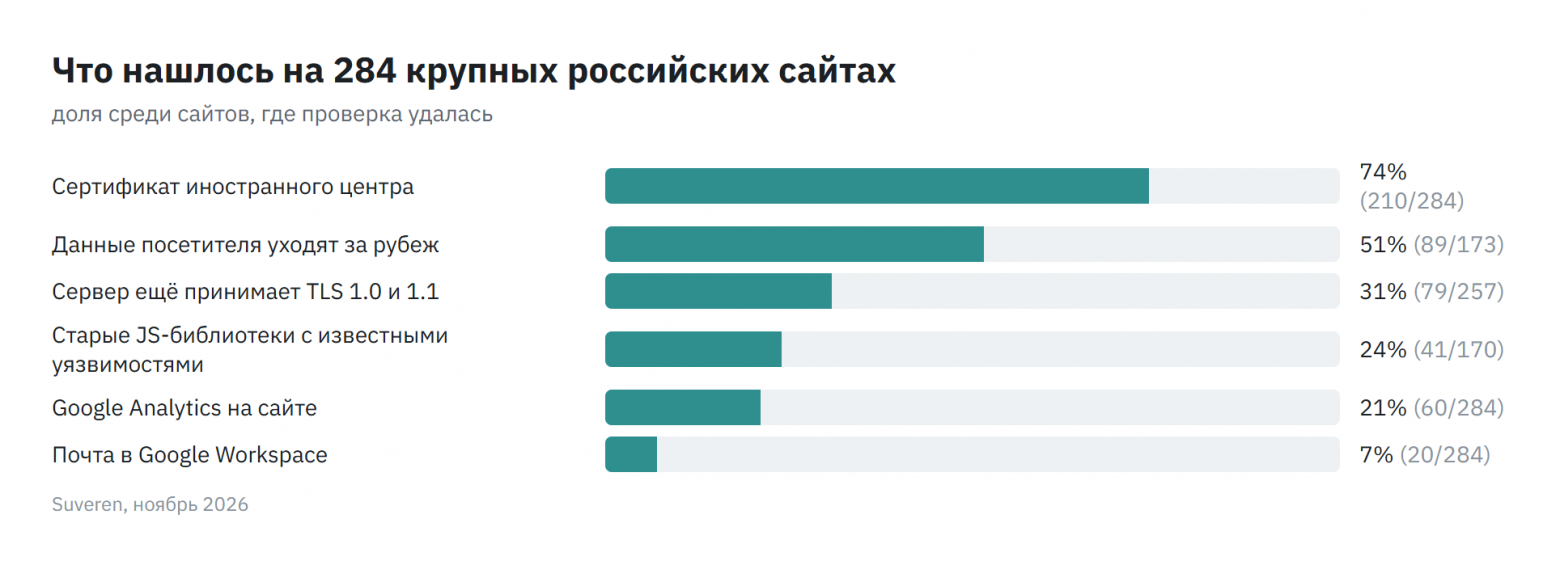

Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru