


Компании недостаточно защищают смартфоны и планшеты своих сотрудников

Компании недостаточно защищают смартфоны и планшеты своих сотрудников

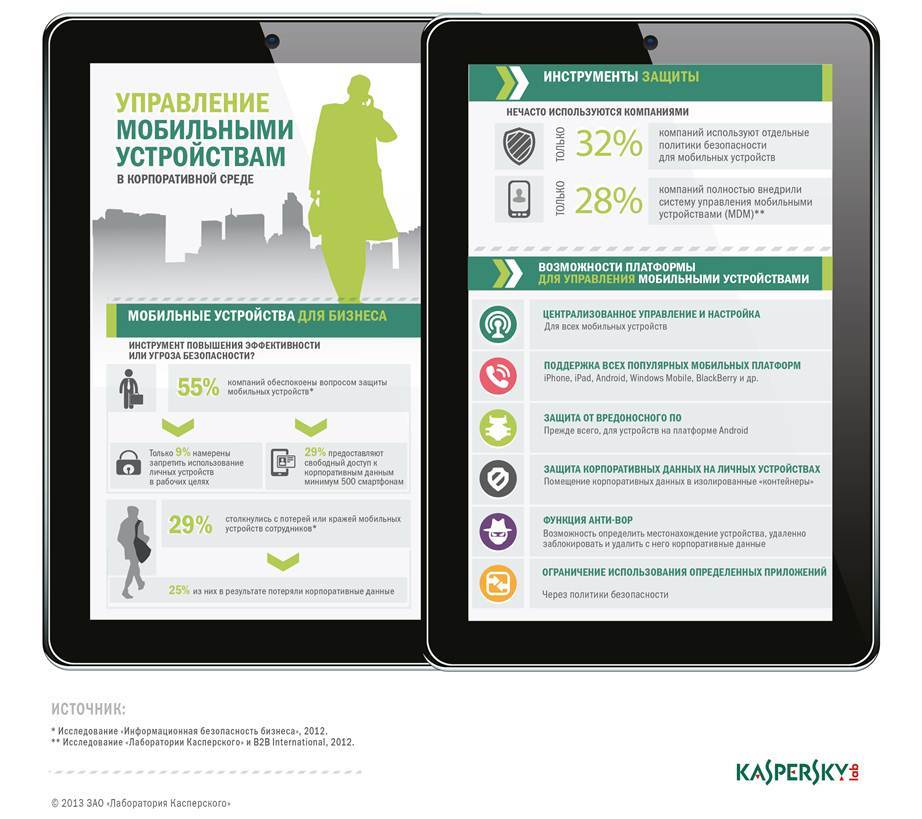
Немногим более четверти компаний во всем мире (28%) внедрили в своих корпоративных сетях специализированные средства защиты и управления мобильными устройствами (Mobile Device Management) в полной мере. К такому неутешительному выводу пришли эксперты «Лаборатории Касперского» по итогам международного исследования, проведенного совместно с компанией B2B International в конце 2012 года. В  России же показатель оказался еще ниже – лишь 23%. Менее трети мировых компаний (32%) используют отдельную политику безопасности для смартфонов и планшетных ПК.

Количество мобильных устройств, как корпоративных, так и личных, которые сотрудники компаний по всему миру используют в рабочих целях, растет буквально день ото дня. Игнорировать эту тенденцию в условиях современного бизнеса крайне сложно, и этот тезис нашел подтверждение в результатах совместного исследования «Лаборатории Касперского» и B2B International. Только 9% организаций, руководствуясь соображениями безопасности, готовы полностью запретить сотрудникам использовать личные смартфоны для выполнения рабочих задач. С другой стороны, 29% компаний предоставляют сотрудникам неограниченный доступ к данным в корпоративной сети через мобильные устройства. 

«Использование смартфонов и других мобильных гаджетов дает конкурентное преимущество любой современной компании, поскольку ее сотрудники становятся более гибкими и могут решать рабочие задачи, находясь практически в любом месте, и в любое время. Однако появление новых устройств в корпоративной инфраструктуре требует и новых подходов к обеспечению IT-безопасности. Пренебрежение этим грозит компании лишением важных данных, будь то в результате вирусного заражения, утери или кражи самого устройства. Однако управление смартфонами и планшетами и их защита отнюдь не требуют «изобретения велосипеда» – «Лаборатория Касперского» предлагает бизнесу готовое корпоративное решение для защиты всех типов используемых устройств, включая мобильные, с возможностью управлять ими централизованно», – рассказывает Константин Воронков, руководитель группы развития систем управления, продуктов для мобильных платформ и виртуальных сред «Лаборатории Касперского».


Инструменты для управления мобильными устройствами Mobile Device Management, входящие в состав нового решения «Лаборатории Касперского» для защиты корпоративной сети Kaspersky Security для бизнеса, обеспечивает постоянный контроль, управление и защиту любого мобильного устройства, использующегося в компании.

Инструменты MDM не только защищают смартфоны и планшетные ПК от вредоносного ПО (что особенно актуально для платформы Android, количество зловредов для которой постоянно растет), но также позволяют администраторам удаленно управлять данными на устройстве, блокируя доступ к ним в случае кражи или утери. Кроме того, функционал MDM дает IT-специалистам возможность разграничить весь контент на девайсе на личный и корпоративный, вследствие чего использование личных устройств в работе (так называемая, политика BYOD) перестает быть проблемой для организации – администраторы всегда могут управлять корпоративными данными на устройствах сотрудников, не затрагивая их персональный контент.

Преимуществом технологии MDM также является централизованная система управления и контроля, которая легко встраивается в корпоративную систему безопасности и позволяет оперативно отслеживать любые угрозы для мобильной IT-инфраструктуры организации. 

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru