


Компании недостаточно защищают смартфоны и планшеты своих сотрудников

Компании недостаточно защищают смартфоны и планшеты своих сотрудников

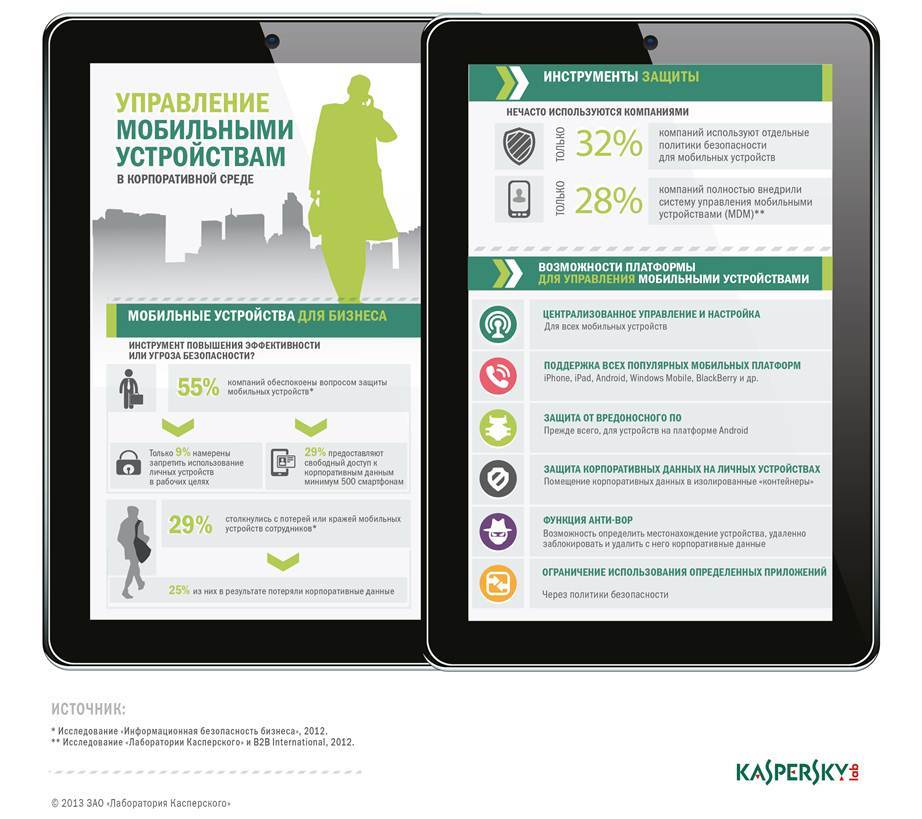
Немногим более четверти компаний во всем мире (28%) внедрили в своих корпоративных сетях специализированные средства защиты и управления мобильными устройствами (Mobile Device Management) в полной мере. К такому неутешительному выводу пришли эксперты «Лаборатории Касперского» по итогам международного исследования, проведенного совместно с компанией B2B International в конце 2012 года. В  России же показатель оказался еще ниже – лишь 23%. Менее трети мировых компаний (32%) используют отдельную политику безопасности для смартфонов и планшетных ПК.

Количество мобильных устройств, как корпоративных, так и личных, которые сотрудники компаний по всему миру используют в рабочих целях, растет буквально день ото дня. Игнорировать эту тенденцию в условиях современного бизнеса крайне сложно, и этот тезис нашел подтверждение в результатах совместного исследования «Лаборатории Касперского» и B2B International. Только 9% организаций, руководствуясь соображениями безопасности, готовы полностью запретить сотрудникам использовать личные смартфоны для выполнения рабочих задач. С другой стороны, 29% компаний предоставляют сотрудникам неограниченный доступ к данным в корпоративной сети через мобильные устройства. 

«Использование смартфонов и других мобильных гаджетов дает конкурентное преимущество любой современной компании, поскольку ее сотрудники становятся более гибкими и могут решать рабочие задачи, находясь практически в любом месте, и в любое время. Однако появление новых устройств в корпоративной инфраструктуре требует и новых подходов к обеспечению IT-безопасности. Пренебрежение этим грозит компании лишением важных данных, будь то в результате вирусного заражения, утери или кражи самого устройства. Однако управление смартфонами и планшетами и их защита отнюдь не требуют «изобретения велосипеда» – «Лаборатория Касперского» предлагает бизнесу готовое корпоративное решение для защиты всех типов используемых устройств, включая мобильные, с возможностью управлять ими централизованно», – рассказывает Константин Воронков, руководитель группы развития систем управления, продуктов для мобильных платформ и виртуальных сред «Лаборатории Касперского».


Инструменты для управления мобильными устройствами Mobile Device Management, входящие в состав нового решения «Лаборатории Касперского» для защиты корпоративной сети Kaspersky Security для бизнеса, обеспечивает постоянный контроль, управление и защиту любого мобильного устройства, использующегося в компании.

Инструменты MDM не только защищают смартфоны и планшетные ПК от вредоносного ПО (что особенно актуально для платформы Android, количество зловредов для которой постоянно растет), но также позволяют администраторам удаленно управлять данными на устройстве, блокируя доступ к ним в случае кражи или утери. Кроме того, функционал MDM дает IT-специалистам возможность разграничить весь контент на девайсе на личный и корпоративный, вследствие чего использование личных устройств в работе (так называемая, политика BYOD) перестает быть проблемой для организации – администраторы всегда могут управлять корпоративными данными на устройствах сотрудников, не затрагивая их персональный контент.

Преимуществом технологии MDM также является централизованная система управления и контроля, которая легко встраивается в корпоративную систему безопасности и позволяет оперативно отслеживать любые угрозы для мобильной IT-инфраструктуры организации. 

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru