


Переход The Pirate Bay в Корею оказался шуткой

The Pirate Bay не переезжает в Северную Корею

Представители популярного bittorrent-трекера опубликовали в официальном блоге сообщение о том, что они перевели свои сервера из Европы в Северную Корею. Позднее выяснилось, что пираты попросту пошутили.


«На The Pirate Bay вели охоту во многих странах мира. Нас преследовали не за нелегальную деятельность, а за наши взгляды и веру в то, что информация должна распространяться свободно. Сегодня мы начинаем новую главу в развитии нашего сервиса и в истории Интернета», – говорится в официальном блоге The Pirate Bay. «Мы с радостью сообщаем, что нас пригласил в гости лидер Северной Кореи, чтобы мы смогли вместе сражаться с грядущими битвами, используя их сеть».

Позже выяснилось, что этот анонс был лишь несмешной шуткой на тему того, как развитые страны борются со свободным распространением файлов. Отметим, что организаторы этого розыгрыша хорошо к нему подготовились. Пользователи сервиса наверняка заметили, что IP сайта действительно переместили в Пхеньян.

Немецкий программист установил, что в сервисе попросту используется маскировка IP, благодаря чему клиентам кажется, что сервер, к которому они обращаются, находится в Северной Корее, хотя на самом деле железо находится в Европе.

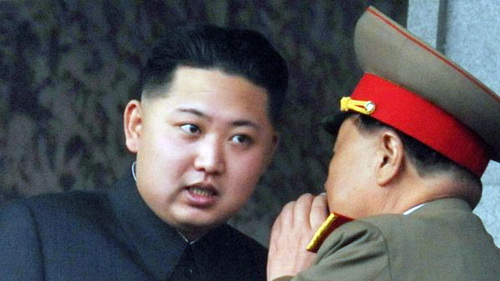
Фото руководителя Корейской Народно-Демократической Республике Ким Чен Ына.

В феврале руководство The Pirate Bay объявило, что переводит свою инфраструктуру из Швеции в Норвегию и Испанию. Ранее Шведская партия пиратов предоставляла своим собратьям необходимый доступ к сети. Однако организация по защите интеллектуальной собственности Rights Alliance, угрозами добилась того, что шведы отказали The Pirate Bay в поддержке.

Весь прошлый год The Pirate Bay готовился к встрече полицейских рейдов и отключению собственных серверов. Компания даже отказалась от использования обычных торрент-файлов и вместо этого перешла на magnet-ссылки. В октябре компания даже перешла с классических серверов на облачные сервисы, разбросанные по всему миру.

В связи с историей вокруг The Pirate Bay нельзя не вспомнить, что буквально несколько дней назад в столице Северной Кореи побывал одиозный баскетболист Дэнис Родман, который якобы снимал в стране документальный фильм. Ему даже удалось посидеть в одной ложе с руководителем Корейской Народно-Демократической Республике Ким Чен Ыном. Вместе они насладились баскетбольным матчем между местными командами.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru