


LockBit снова взломали: дамп базы, переговоры и пароли в открытом виде

LockBit снова взломали: дамп базы, переговоры и пароли в открытом виде

LockBit снова взломали: дамп базы, переговоры и пароли в открытом виде

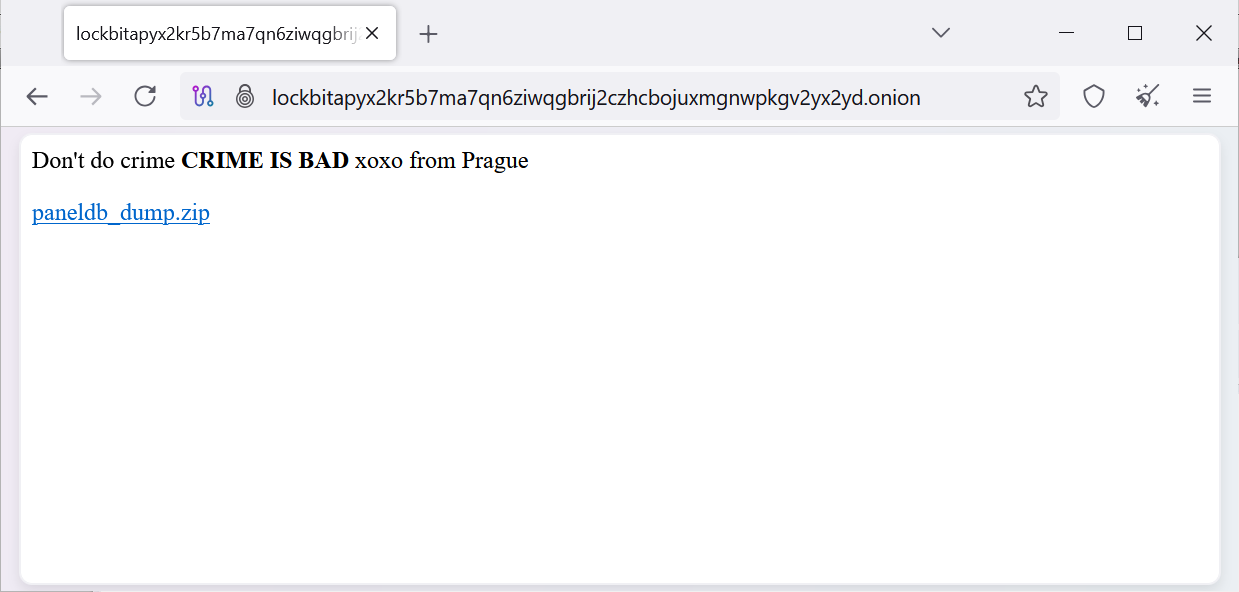
У группировки LockBit снова большие неприятности. Их веб-сайт для партнёров по распространению шифровальщика был взломан и изуродован — прямо на главной теперь красуется надпись:

"Don't do crime. CRIME IS BAD. xoxo from Prague"
(«Не делай преступлений. Преступления — это плохо. Целуем, Прага»)

А чуть ниже — ссылка на архив paneldb_dump.zip, в котором лежит… дамп базы данных MySQL. Да, прям вот так — с табличками, логинами, чатами и криптовалютными адресами.


Что утекло?

Исследователи (в том числе BleepingComputer) уже заглянули в архив и нашли там кое-что интересное:

  • Почти 60 тысяч биткоин-адресов в таблице btc_addresses.
  • Таблица builds — со списком скомпилированных билдов вредоносного ПО, включая названия некоторых атакованных компаний.
  • Конфиги атак (builds_configurations) — например, какие ESXi-серверы пропускать, какие файлы шифровать.
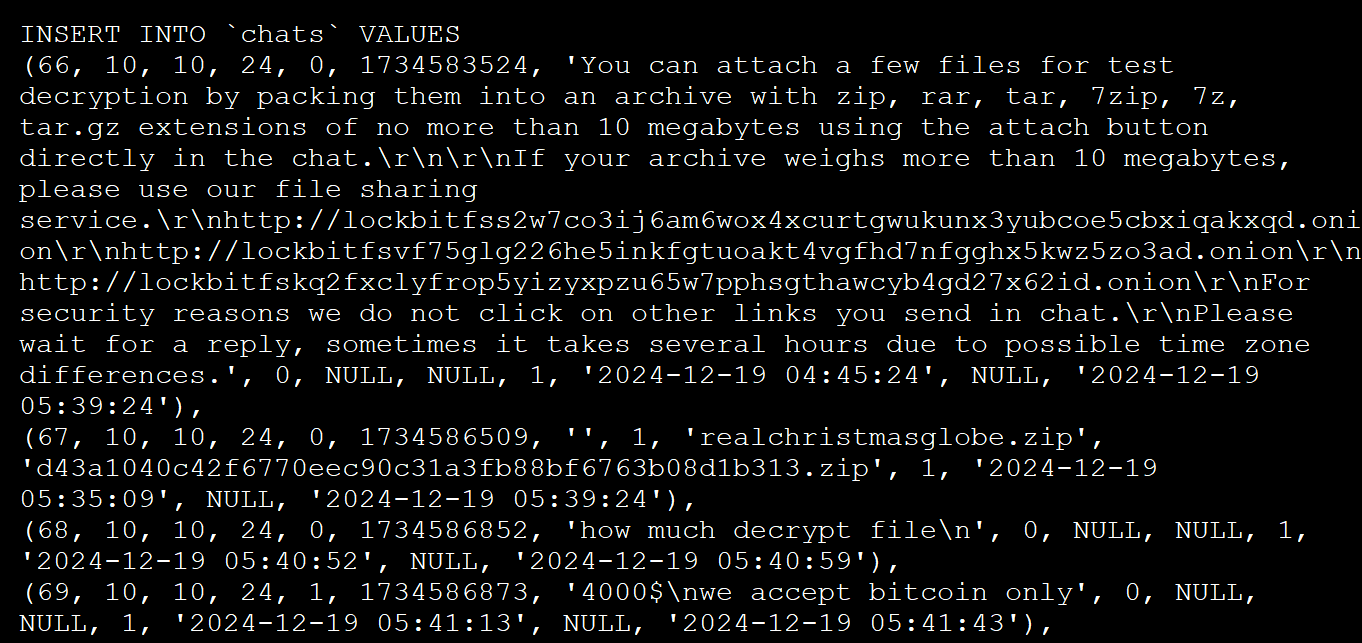
  • Самое сочное — таблица chats с 4 442 сообщениями переговоров между LockBit и их жертвами, с декабря по конец апреля.
  • Таблица users — 75 пользователей, включая админов и аффилиатов. Там же — пароли в открытом виде. Примеры:
    Weekendlover69, MovingBricks69420, Lockbitproud231. Стильно, модно, небезопасно.


Кто взломал?

Точно пока неизвестно, но фраза "CRIME IS BAD" уже всплывала ранее — при взломе другого шифровальщика, Everest, так что, возможно, за операцией стоит тот же хакер или группа. Есть ощущение, что у кого-то личная вендетта против киберпреступников.

Сам LockBitSupp (официальный представитель LockBit в Tox) признал факт взлома, но утверждает, что приватные ключи не утекли, и «всё под контролем» (ну-ну).

В прошлом году Operation Cronos уже нанесла серьёзный удар по LockBit — снесли 34 сервера, изъяли данные, криптокошельки, тысячу дешифраторов и, собственно, саму аффилиат-панель. Но LockBit тогда восстановился. Сейчас — новое падение. Очередной удар по репутации.

Станет ли этот взлом финальной точкой? Пока неясно. Но если даже шифровальщики начинают сливать пароли с никнеймами вроде Lockbitproud231, то всё идёт к развязке.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru