


Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Владеющие китайским языком создатели Darcula запустили еще один сервис для фишеров — Lucid. Для обхода спам-фильтров подписчикам предоставляется возможность проведения рассылок через Android RCS и iMessage.

Исследователи из Prodaft выявили 129 активных экземпляров фишинг-пака Lucid и более 1000 доменов, используемых для имитации ресурсов госорганов, финансовых институтов, почтовых и курьерских служб — суммарно 169 организаций из 88 стран.

Как и Darcula, новая платформа, предоставляемая в пользование как услуга (phishing-as-a-service, PhaaS), позволяет злоумышленникам автоматизировать операции и повысить результативность глобальных атак — по оценкам экспертов, с обычных 2% до 5%.

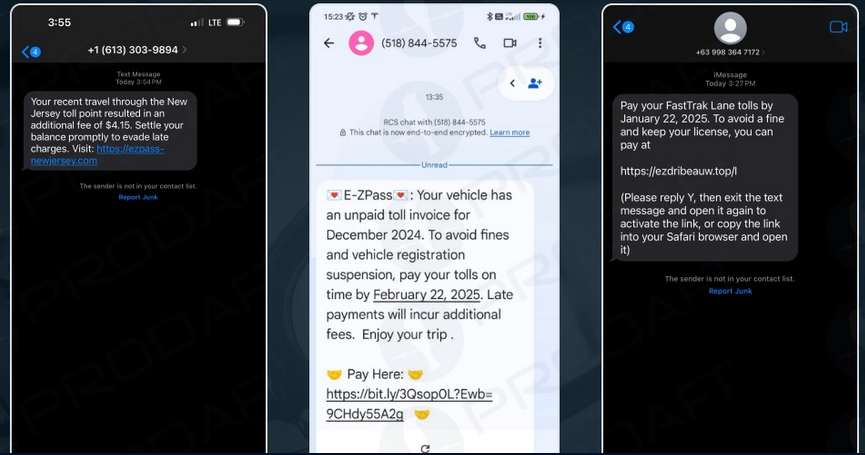
Поскольку и RCS-сервис, и iMessage используют сквозное шифрование, проведение смишинг-рассылок (СМС-фишинг) по таким каналам способно уберечь сообщения-ловушки от блокировки.

Для верности Lucid предусматривает возможность использования сокращенных ссылок, ротации используемых номеров телефона и доменов (для Android), а также маскировки под текущую переписку (владельцам iPhone предлагается прислать в ответ «Y»).


Вставленные в текстовое сообщение ссылки могут вести на фишинговую страницу через редирект. Продлить жизнь кастомным фейкам также помогают одноразовые URL, блокировка по IP и фильтрация по User-Agent.

Некоторые подписчики Lucid запускают сразу множество фишинг-кампаний, используя «фермы» — десятки эмуляторов мобильных устройств, работающих в параллель, и следят за успехом в реальном времени. Реклама нового PhaaS в Telegram утверждает, что ежедневно можно рассылать более 100 тыс. фишинговых СМС.

Единственная цель атак с использованием Lucid — кража данных банковских карт. Встроенный генератор карт позволяет проверить их актуальность и взять на вооружение.

Один из обнаруженных фишинговых сайтов, созданных с помощью Lucid, за неделю собрал 550 визитов. В 30 случаях ловушка отработала успешно.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru