



42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

Киберпреступная группировка Fangxiao создала огромную сеть, состоящую более чем из 42 тысяч доменов. Задача этих веб-ресурсов — изображать всемирно известные бренды и перенаправлять пользователей на сайты, распространяющие адваре и троян.

Судя по всему, основная цель злоумышленников — сгенерировать побольше трафика для собственных веб-ресурсов. Не исключено также, что Fangxiao таким образом хочет привлечь клиентов, которые будут приобретать трафик у группы.

Согласно отчёту Cyjax, киберпреступники базируются в Китае и действуют приблизительно с 2017 года. В качестве приманки группировка изображает более 400 узнаваемых брендов из банковской, фармацевтической, транспортной, финансовой и энергетической сфер, а также из отрасли ретейла и путешествий.

Среди таких брендов можно встретить Coca-Cola, McDonald's, Knorr, Unilever, Shopee, Emirates и многие другие. Именно под них затачиваются фейковые сайты. Fangxiao часто заражает пользователей трояном Triada и другими вредоносными программами.

Чтобы сгенерировать максимальное количество трафика, группировка регистрирует в среднем 300 новых доменов ежедневно. С начала марта 2022 года группа использовала как минимум 24 тыс. подобных ресурсов.


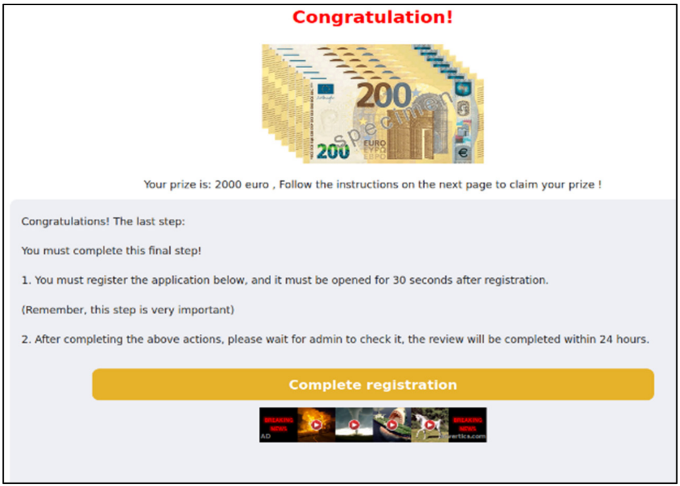
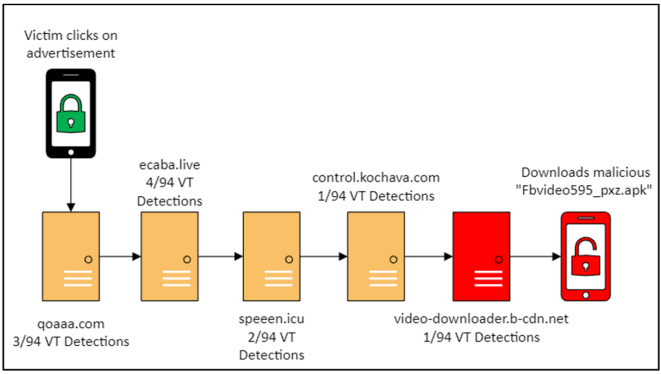
Сайты Fangxiao спрятаны за Cloudflare и зарегистрированы с помощью GoDaddy, Namecheap и Wix. Пользователи попадают на них через рекламные объявления или сообщения в WhatsApp, в которых утверждается, что получатель выиграл некий приз.


Редирект происходит на основе местоположения пользователя (вычисляется по IP-адресу) и строки User-Agent. В зависимости от информации о пользователе ему выдаётся либо троян Triada, либо фейковые сайты знакомств, либо другой скам.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru