



Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о продуманных фишинговых схемах «злоумышленник посередине» (adversary-in-the-middle, AiTM), которые распространяются киберпреступниками по модели «фишинг как услуга» (phishing-as-a-service, PhaaS).

Кроме увеличения числа PhaaS-платформ, способных реализовывать AiTM, Microsoft отметила успешно развивающиеся фишинговые сервисы вроде PerSwaysion: они тоже включают возможности AiTM.

«Эти разработки в экосистеме PhaaS позволяют атакующим проводить сложные фишинговые кампании, в которых обходится многофакторная аутентификация (MFA) в больших масштабах», — пишет команда Microsoft Threat Intelligence в соцсети X (бывшая Twitter).

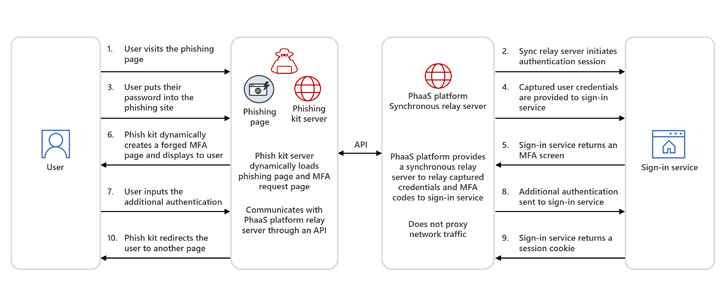
Фишинговые наборы с функциональностью AiTM могут работать двумя способами, один из которых подразумевает использование обратных прокси-серверов (фишинговых страниц) и кражу учётных данных пользователей, кодов двухфакторной аутентификации и cookies сессий.

Второй метод при этом предполагает использование серверов синхронной ретрансляции.


«Если речь идёт об атаке вида AiTM, злоумышленники предоставляют цели фейковую страницу для входа через серверы синхронной ретрансляции. Взять хотя бы кибергруппировку Storm-1295, которая стоит стоят за PhaaS-платформой Greatness. Эта группа предоставляет услуги синхронной ретрансляции другим злоумышленникам».

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru