


Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

«Darcula» — новая киберугроза, которая распространяется по схеме «фишинг как услуга» (phishing-as-a-service, PhaaS) и использует 20 тысяч доменов для подделки брендов и кражи учётных данных пользователей Android-смартфонов и iPhone.

Компании Darcula распространились более чем на 100 стран, атакуются организации из финансовых, государственных, налоговых секторов, а также телекоммуникационные и авиакомпании.

Начинающим и продвинутым кибермошенникам предлагают на выбор более 200 шаблонов сообщений. Отличительная особенность Darcula — использование протокола Rich Communication Services (RCS) для Google Messages (при атаках на Android) и iMessage (для атак на iPhone). Таким образом, в схеме не участвует СМС.

На Darcula первым обратил внимание специалист Netcraft Ошри Калон. Как отмечал исследователь, платформа используется для сложных фишинговых атак. Операторы задействуют JavaScript, React, Docker и Harbor для постоянного обновления, добавляя набору новые функциональные возможности.

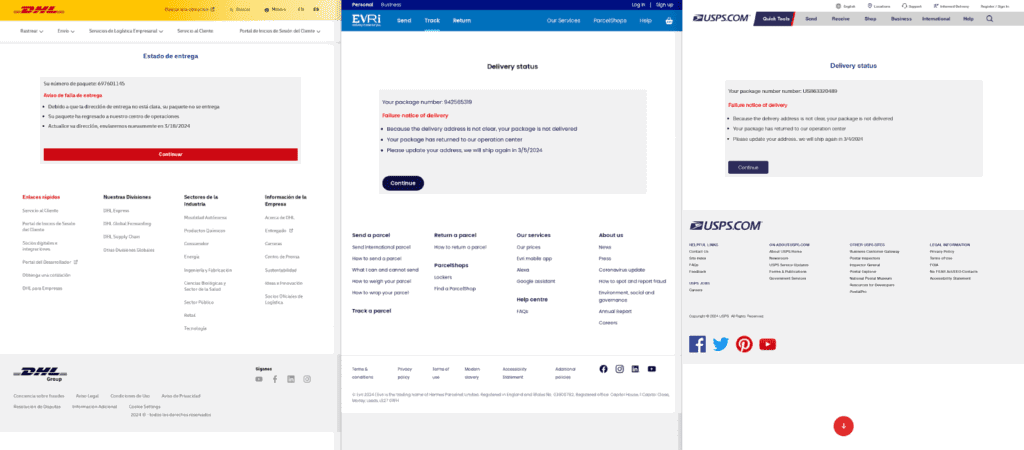
Злоумышленники выбирают узнаваемые бренды, после чего маскируют веб-ресурсы под официальные сайты этих корпораций. Посадочные страницы, как правило, выглядят так:


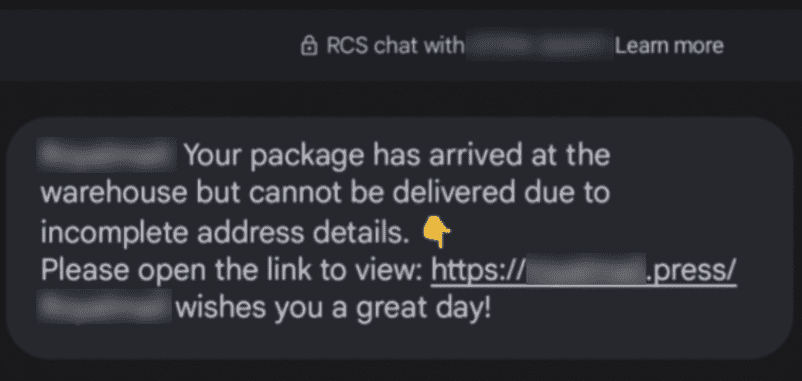
Для отправки фишинговых URL киберпреступники отказались от стандартных СМС-сообщений и стали использовать вместо них более продвинутые RCS (Android) и iMessage (iOS).

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru