


Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Владеющие китайским языком создатели Darcula запустили еще один сервис для фишеров — Lucid. Для обхода спам-фильтров подписчикам предоставляется возможность проведения рассылок через Android RCS и iMessage.

Исследователи из Prodaft выявили 129 активных экземпляров фишинг-пака Lucid и более 1000 доменов, используемых для имитации ресурсов госорганов, финансовых институтов, почтовых и курьерских служб — суммарно 169 организаций из 88 стран.

Как и Darcula, новая платформа, предоставляемая в пользование как услуга (phishing-as-a-service, PhaaS), позволяет злоумышленникам автоматизировать операции и повысить результативность глобальных атак — по оценкам экспертов, с обычных 2% до 5%.

Поскольку и RCS-сервис, и iMessage используют сквозное шифрование, проведение смишинг-рассылок (СМС-фишинг) по таким каналам способно уберечь сообщения-ловушки от блокировки.

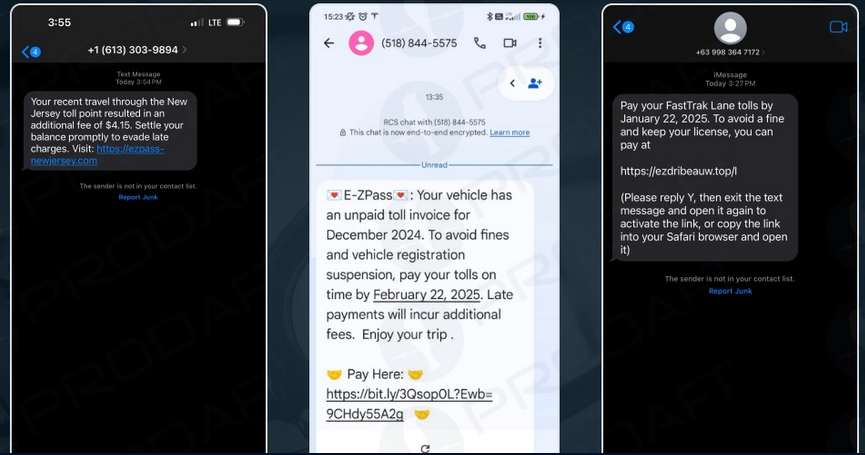
Для верности Lucid предусматривает возможность использования сокращенных ссылок, ротации используемых номеров телефона и доменов (для Android), а также маскировки под текущую переписку (владельцам iPhone предлагается прислать в ответ «Y»).


Вставленные в текстовое сообщение ссылки могут вести на фишинговую страницу через редирект. Продлить жизнь кастомным фейкам также помогают одноразовые URL, блокировка по IP и фильтрация по User-Agent.

Некоторые подписчики Lucid запускают сразу множество фишинг-кампаний, используя «фермы» — десятки эмуляторов мобильных устройств, работающих в параллель, и следят за успехом в реальном времени. Реклама нового PhaaS в Telegram утверждает, что ежедневно можно рассылать более 100 тыс. фишинговых СМС.

Единственная цель атак с использованием Lucid — кража данных банковских карт. Встроенный генератор карт позволяет проверить их актуальность и взять на вооружение.

Один из обнаруженных фишинговых сайтов, созданных с помощью Lucid, за неделю собрал 550 визитов. В 30 случаях ловушка отработала успешно.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru