


Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Фишинг-сервис Lucid использует RCS и iMessage для повышения успеха атак

Владеющие китайским языком создатели Darcula запустили еще один сервис для фишеров — Lucid. Для обхода спам-фильтров подписчикам предоставляется возможность проведения рассылок через Android RCS и iMessage.

Исследователи из Prodaft выявили 129 активных экземпляров фишинг-пака Lucid и более 1000 доменов, используемых для имитации ресурсов госорганов, финансовых институтов, почтовых и курьерских служб — суммарно 169 организаций из 88 стран.

Как и Darcula, новая платформа, предоставляемая в пользование как услуга (phishing-as-a-service, PhaaS), позволяет злоумышленникам автоматизировать операции и повысить результативность глобальных атак — по оценкам экспертов, с обычных 2% до 5%.

Поскольку и RCS-сервис, и iMessage используют сквозное шифрование, проведение смишинг-рассылок (СМС-фишинг) по таким каналам способно уберечь сообщения-ловушки от блокировки.

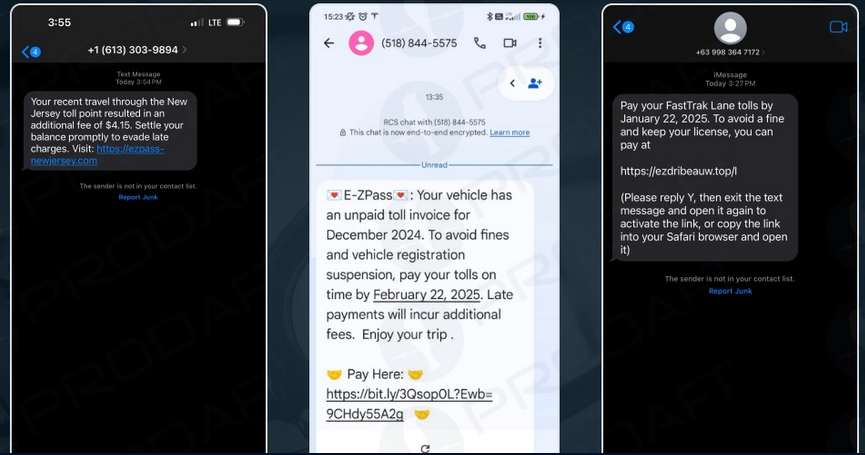
Для верности Lucid предусматривает возможность использования сокращенных ссылок, ротации используемых номеров телефона и доменов (для Android), а также маскировки под текущую переписку (владельцам iPhone предлагается прислать в ответ «Y»).


Вставленные в текстовое сообщение ссылки могут вести на фишинговую страницу через редирект. Продлить жизнь кастомным фейкам также помогают одноразовые URL, блокировка по IP и фильтрация по User-Agent.

Некоторые подписчики Lucid запускают сразу множество фишинг-кампаний, используя «фермы» — десятки эмуляторов мобильных устройств, работающих в параллель, и следят за успехом в реальном времени. Реклама нового PhaaS в Telegram утверждает, что ежедневно можно рассылать более 100 тыс. фишинговых СМС.

Единственная цель атак с использованием Lucid — кража данных банковских карт. Встроенный генератор карт позволяет проверить их актуальность и взять на вооружение.

Один из обнаруженных фишинговых сайтов, созданных с помощью Lucid, за неделю собрал 550 визитов. В 30 случаях ловушка отработала успешно.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru