


54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

За первые шесть месяцев 2025 года специалисты Yandex B2B Tech зафиксировали более 25 тысяч попыток атак на облачные и гибридные инфраструктуры. При этом злоумышленники всё чаще используют не сложные уязвимости, а легитимные учётные данные. В 54% случаев атака начиналась с подбора паролей или использования уже украденных логинов.

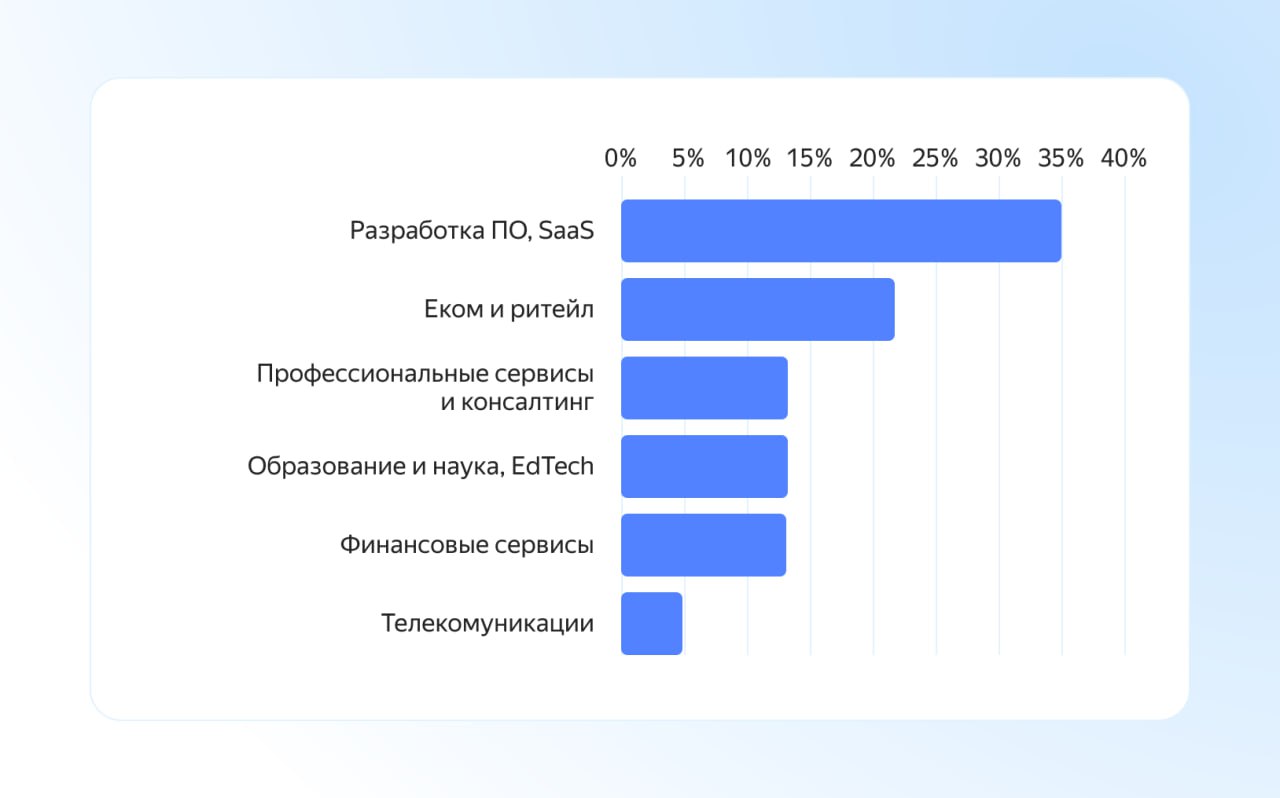
Чаще всего под удар попадали компании-разработчики ПО и SaaS-сервисы (35%). Это связано с возможностью атаковать их клиентов через цепочку поставок.

На втором месте — электронная коммерция и ретейл (22%), где в зоне риска персональные данные покупателей, включая данные лояльности и платежи. Далее — консалтинг, научные институты и финорганизации (по 15% каждая).

Эксперты отмечают, что главные угрозы в облаке связаны с компрометацией учётных записей, злоупотреблением легитимным доступом, ошибками в настройках или игнорированием встроенных функций безопасности.

«Мы видим рост атак, которые начинаются с компрометации корпоративных аккаунтов. Всё реже хакеры идут по пути сложного взлома и всё чаще используют украденные пароли или доступ через подрядчиков. Поэтому компаниям важно защищать учётные данные, внедрять многофакторную аутентификацию и мониторить активность пользователей», — пояснил Евгений Сидоров, директор по информационной безопасности в Yandex Cloud.

Аналитики также отмечают изменение мотивации киберпреступников. Если раньше атаки чаще были направлены на нанесение репутационного ущерба или разрушение инфраструктуры, то в первой половине 2025 года уже 61% случаев связаны с вымогательством: шифрованием данных с последующим требованием выкупа или их перепродажей.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru