


54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

За первые шесть месяцев 2025 года специалисты Yandex B2B Tech зафиксировали более 25 тысяч попыток атак на облачные и гибридные инфраструктуры. При этом злоумышленники всё чаще используют не сложные уязвимости, а легитимные учётные данные. В 54% случаев атака начиналась с подбора паролей или использования уже украденных логинов.

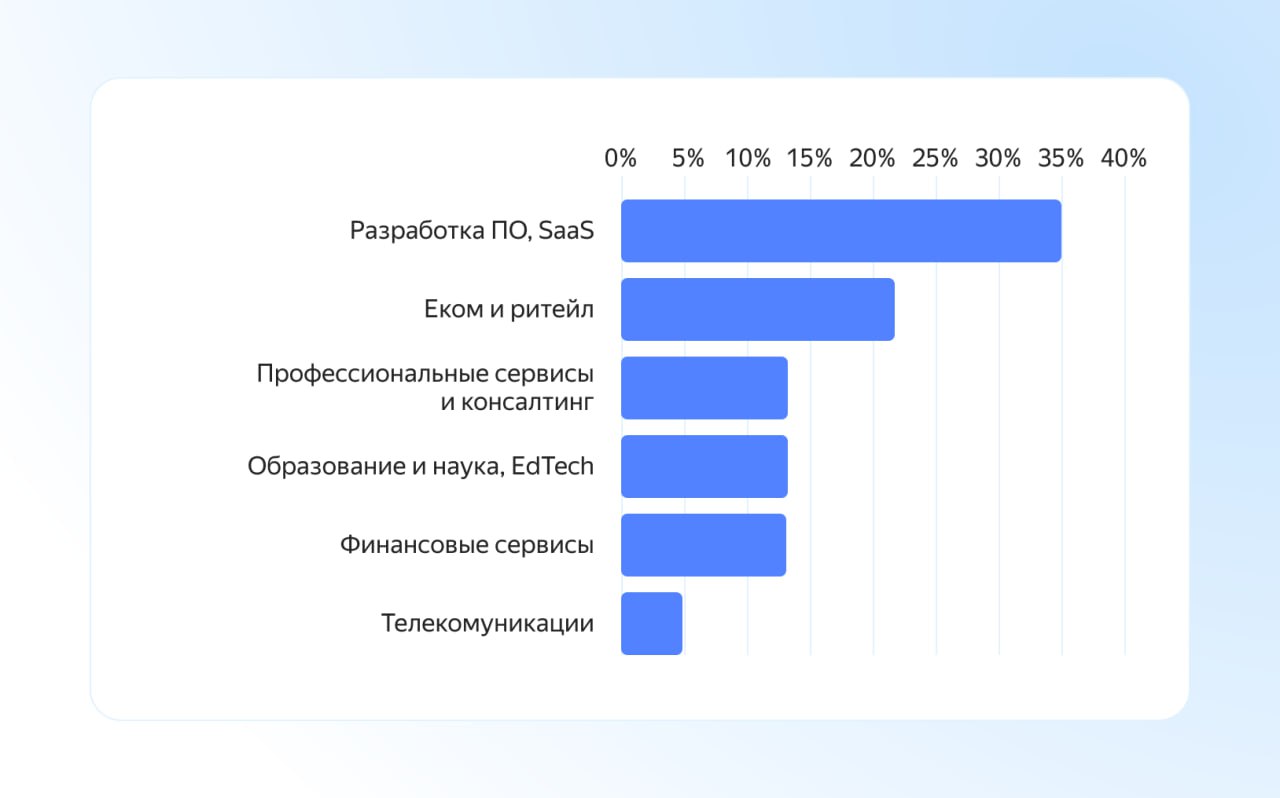
Чаще всего под удар попадали компании-разработчики ПО и SaaS-сервисы (35%). Это связано с возможностью атаковать их клиентов через цепочку поставок.

На втором месте — электронная коммерция и ретейл (22%), где в зоне риска персональные данные покупателей, включая данные лояльности и платежи. Далее — консалтинг, научные институты и финорганизации (по 15% каждая).

Эксперты отмечают, что главные угрозы в облаке связаны с компрометацией учётных записей, злоупотреблением легитимным доступом, ошибками в настройках или игнорированием встроенных функций безопасности.

«Мы видим рост атак, которые начинаются с компрометации корпоративных аккаунтов. Всё реже хакеры идут по пути сложного взлома и всё чаще используют украденные пароли или доступ через подрядчиков. Поэтому компаниям важно защищать учётные данные, внедрять многофакторную аутентификацию и мониторить активность пользователей», — пояснил Евгений Сидоров, директор по информационной безопасности в Yandex Cloud.

Аналитики также отмечают изменение мотивации киберпреступников. Если раньше атаки чаще были направлены на нанесение репутационного ущерба или разрушение инфраструктуры, то в первой половине 2025 года уже 61% случаев связаны с вымогательством: шифрованием данных с последующим требованием выкупа или их перепродажей.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru