

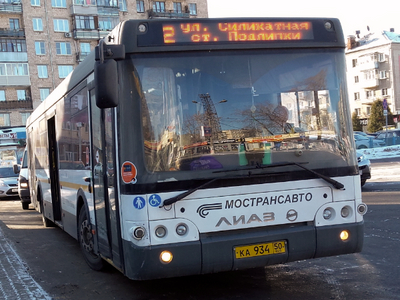

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Кибератака на компанию «Мострансавто» началась еще в пятницу, 21 марта, однако до сих пор ее последствия не удалось устранить полностью. Из-за инцидента автобусы перестали отображаться в приложениях «Яндекс. Карты» и «Транспорт Подмосковья».

«Мострансавто» осуществляет пассажирские перевозки в Москве, по территории Московской области, а также в соседних регионах: Тульской, Калужской, Рязанской и Тверской областях. Общий автопарк компании насчитывает более 6 тысяч автобусов, которые работают на 1400 маршрутах.

Об атаке сообщил генеральный директор «Мострансавто» Андрей Майоров в своем Telegram-канале: «На Яндекс.Картах и в Транспорте Подмосковья наши автобусы могут не отображаться. В пятницу вечером наши серверы подверглись атаке, и за выходные полностью устранить последствия не удалось. Как только восстановим, сообщу дополнительно».

Официальное сообщение об инциденте появилось сегодня утром. В нем указано, что из-за атаки временно недоступны некоторые внутренние системы, включая систему диспетчеризации. При этом характер произошедшего компания не раскрывает. По информации источников газеты «Вечерняя Москва», речь идет о DDoS-атаке.

«Специалисты компании незамедлительно приступили к устранению последствий атаки и восстановлению нормальной работы всех систем. В настоящее время ведутся необходимые технические мероприятия, чтобы как можно быстрее вернуть работоспособность сервисов, — говорится в официальном заявлении «Мострансавто». — Мы приносим пассажирам извинения за временные неудобства, вызванные инцидентом, и благодарим за понимание. Компания прикладывает все усилия, чтобы минимизировать последствия атаки и оперативно вернуть привычный уровень сервиса».

Как сообщили представители «Мострансавто», дополнительная информация о ходе восстановительных работ будет оперативно публиковаться на официальных ресурсах компании.

В целом по России на долю DDoS-атак в 2024 году пришлось около половины всего интернет-трафика. По данным МТС Red/Red Security, транспортная отрасль вошла в число секторов, где интенсивность подобных атак росла особенно активно.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru