

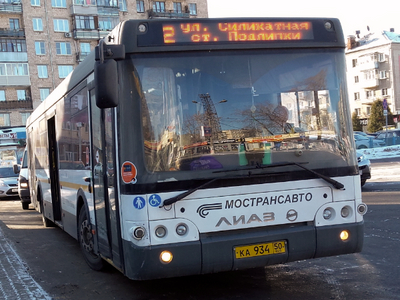

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Кибератака на компанию «Мострансавто» началась еще в пятницу, 21 марта, однако до сих пор ее последствия не удалось устранить полностью. Из-за инцидента автобусы перестали отображаться в приложениях «Яндекс. Карты» и «Транспорт Подмосковья».

«Мострансавто» осуществляет пассажирские перевозки в Москве, по территории Московской области, а также в соседних регионах: Тульской, Калужской, Рязанской и Тверской областях. Общий автопарк компании насчитывает более 6 тысяч автобусов, которые работают на 1400 маршрутах.

Об атаке сообщил генеральный директор «Мострансавто» Андрей Майоров в своем Telegram-канале: «На Яндекс.Картах и в Транспорте Подмосковья наши автобусы могут не отображаться. В пятницу вечером наши серверы подверглись атаке, и за выходные полностью устранить последствия не удалось. Как только восстановим, сообщу дополнительно».

Официальное сообщение об инциденте появилось сегодня утром. В нем указано, что из-за атаки временно недоступны некоторые внутренние системы, включая систему диспетчеризации. При этом характер произошедшего компания не раскрывает. По информации источников газеты «Вечерняя Москва», речь идет о DDoS-атаке.

«Специалисты компании незамедлительно приступили к устранению последствий атаки и восстановлению нормальной работы всех систем. В настоящее время ведутся необходимые технические мероприятия, чтобы как можно быстрее вернуть работоспособность сервисов, — говорится в официальном заявлении «Мострансавто». — Мы приносим пассажирам извинения за временные неудобства, вызванные инцидентом, и благодарим за понимание. Компания прикладывает все усилия, чтобы минимизировать последствия атаки и оперативно вернуть привычный уровень сервиса».

Как сообщили представители «Мострансавто», дополнительная информация о ходе восстановительных работ будет оперативно публиковаться на официальных ресурсах компании.

В целом по России на долю DDoS-атак в 2024 году пришлось около половины всего интернет-трафика. По данным МТС Red/Red Security, транспортная отрасль вошла в число секторов, где интенсивность подобных атак росла особенно активно.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru