


ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

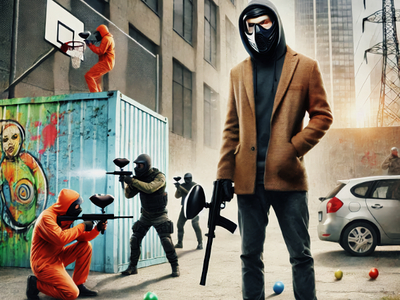
На торговой выставке CES 2025 разработчики из Белграда показали, на что способны охранные видеокамеры, вооруженные ИИ. Система реального времени PaintCam Smart Home Security распознает незваных гостей и встречает их залпом пейнтбольных шариков.

Подобный «торжественный» прием не только отпугнет потенциальных злоумышленников, но и заклеймит их, облегчив задачу правоохранительным органам.

Домашняя система безопасности на основе ИИ использует технологии распознавания лиц (насколько надежных, неизвестно) и движения. Контролировать охраняемое пространство можно удаленно; на случай потери интернет-доступа предусмотрен автономный режим.

На настоящий момент семейство умных устройств PaintCam представлено четырьмя моделями. Три из них (линейка Eve) нацелены на двуногих визитеров, одна, скрытая камера Simba, различает домашних питомцев и диких животных, проникших на охраняемую территорию.

Капсулы, которыми «стреляют» ИИ-камеры, могут содержать не только обычные для пейнтбола красители, но также ультрафиолетовую краску и даже слезоточивый газ на основе капсаицина, разрешенный к применению во многих странах. Для отпугивания животных предусмотрены специальные снаряды, соответствующие виду и размерам «нарушителя».


Общий курс на развитие и внедрение ИИ-технологий породил ряд проблем, притом не только технического характера. В частности, все более очевидной становится тенденция к злоупотреблению новыми возможностями.

Так, ИИ уже активно применяется для автоматизации атак с элементами социальной инженерии, фишинга, подбора паролей, SQL-инъекций, и противостоять таким абьюзам без специнструментов становится все сложнее.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru